Ciberataques con IA : la alerta y qué hacer de verdad al respecto
Para la mayoría de las organizaciones la respuesta es más tranquila que el titular : terminar antes lo básico de seguridad, y no comprar nada nuevo.
IA y sociedad · 2026-09-21
En septiembre de 2026, los responsables de varias de las empresas de IA más conocidas ocuparon titulares al advertir que, en aproximadamente un año, los agentes de IA podrían impulsar ciberataques lo bastante grandes como para causar daños por cientos de miles de millones de dólares. Las acciones de ciberseguridad subieron esa misma semana, ante la expectativa de que las empresas, inquietas, gastarían más en defensa.
Si usted dirige o trabaja dentro de una organización corriente, y no en un gigante tecnológico, la respuesta honesta es más tranquila que el titular. Tome la advertencia en serio, pero como una razón para terminar antes lo básico de seguridad, no como una razón para comprar algo nuevo. Para separar lo que ya es real de lo que sigue siendo una conjetura, Polora planteó la misma pregunta a varios modelos de IA creados por distintas empresas y los puso a debatirla, con un modelo encargado de contrastar cada afirmación con fuentes públicas.
Lo que está en el centro de la advertencia es el agente de IA : software al que se le puede encomendar un objetivo y dejar luego que dé muchos pasos por su cuenta, buscando, escribiendo código, enviando mensajes y reaccionando cuando choca con un obstáculo, sin que una persona apruebe cada movimiento. La preocupación no es que esto sea brujería. Es que abarata, acelera y facilita los ataques corrientes contra muchos objetivos a la vez.
La advertencia fue una sola voz, no un coro
La primera corrección que sacó a la luz la revisión está en el propio planteamiento. La cifra concreta, de aproximadamente seis a doce meses y cientos de miles de millones en daños, salió del director ejecutivo de Anthropic. Los responsables de OpenAI y de xAI se hicieron eco de una preocupación más amplia por el ritmo del desarrollo de la IA, pero no se halló que ninguno respaldara esa cifra. Esto importa, porque tres empresas rivales que llegaran por separado a la misma estimación serían una prueba mucho más sólida que un solo responsable que hace una afirmación cuantificada mientras otros dos expresan una inquietud general. Al lector se le dio la primera impresión. El registro respalda la segunda.
El movimiento bursátil merece la misma cautela. Una subida en el precio de las acciones de ciberseguridad es prueba de lo que los inversores esperan que otros compren, no prueba de que el pronóstico sea correcto. Estas acciones han subido con el miedo de forma fiable durante dos décadas. Y aunque los responsables de los laboratorios de IA sí tienen una visión inusualmente clara de las capacidades emergentes, también tienen productos comerciales que vender y regulación que moldear, de modo que sus advertencias merecen atención antes que aceptación automática.
La parte que no es especulación es más avanzada que un correo basura mejor redactado. El informe de amenazas de Anthropic de septiembre de 2026 describe a atacantes que usan su IA como una capa de ingeniería en funcionamiento : estudiando los sistemas de un objetivo, investigando debilidades, escribiendo programas maliciosos, clasificando archivos robados y, en un caso, un único agente al mando dirigiendo a otros varios en un grupo coordinado. Una operación extrajo más de un terabyte de datos. Fueron intrusiones reales, dirigidas por personas, no demostraciones de laboratorio. La salvedad que conviene guardar es que la empresa informa del uso indebido de su propio producto, así que la confirmación independiente todavía es escasa.
Otras dos vías están documentadas por pruebas externas. Los equipos de respuesta a incidentes de Microsoft han observado el timo de convencer a un servicio de asistencia de que restablezca una contraseña o añada un nuevo método de acceso, una estratagema sencilla disfrazada de petición urgente. Y Microsoft ha descrito intrusiones reales en marcha desde mayo de 2026 que empezaron con un engaño relacionado con el inicio de sesión y luego pasaron a fisgonear en las cuentas en la nube de la víctima y a robar los identificadores que prueban que alguien ya ha iniciado sesión. La IA no necesita ser un genio para empeorar cualquiera de estas cosas. Solo necesita abaratar la repetición de cada intento.
La afirmación más fuerte sigue sin probarse. No hay todavía prueba pública de un agente plenamente autónomo que elija sus propios objetivos y lleve hasta el final una campaña amplia y silenciosa contra redes diversas y bien defendidas sin manos expertas que lo guíen. La cifra de cientos de miles de millones y su plazo de un año también están sin resolver, y dos rondas de debate no las decantaron en ningún sentido.
Un hallazgo va en contra de la alarma y merece tenerse en cuenta. El informe de brechas de Verizon de 2026 encontró correos de phishing escritos por IA en los datos, y aun así la proporción de intrusiones que empiezan por phishing apenas se había movido. Las credenciales robadas y los sistemas expuestos a internet sin parchear siguen siendo las puertas principales. Si ya estuviera en marcha una gran oleada de brechas impulsadas por IA a la escala que da a entender la advertencia, es justo aquí donde aparecería primero, y hasta ahora no lo ha hecho.
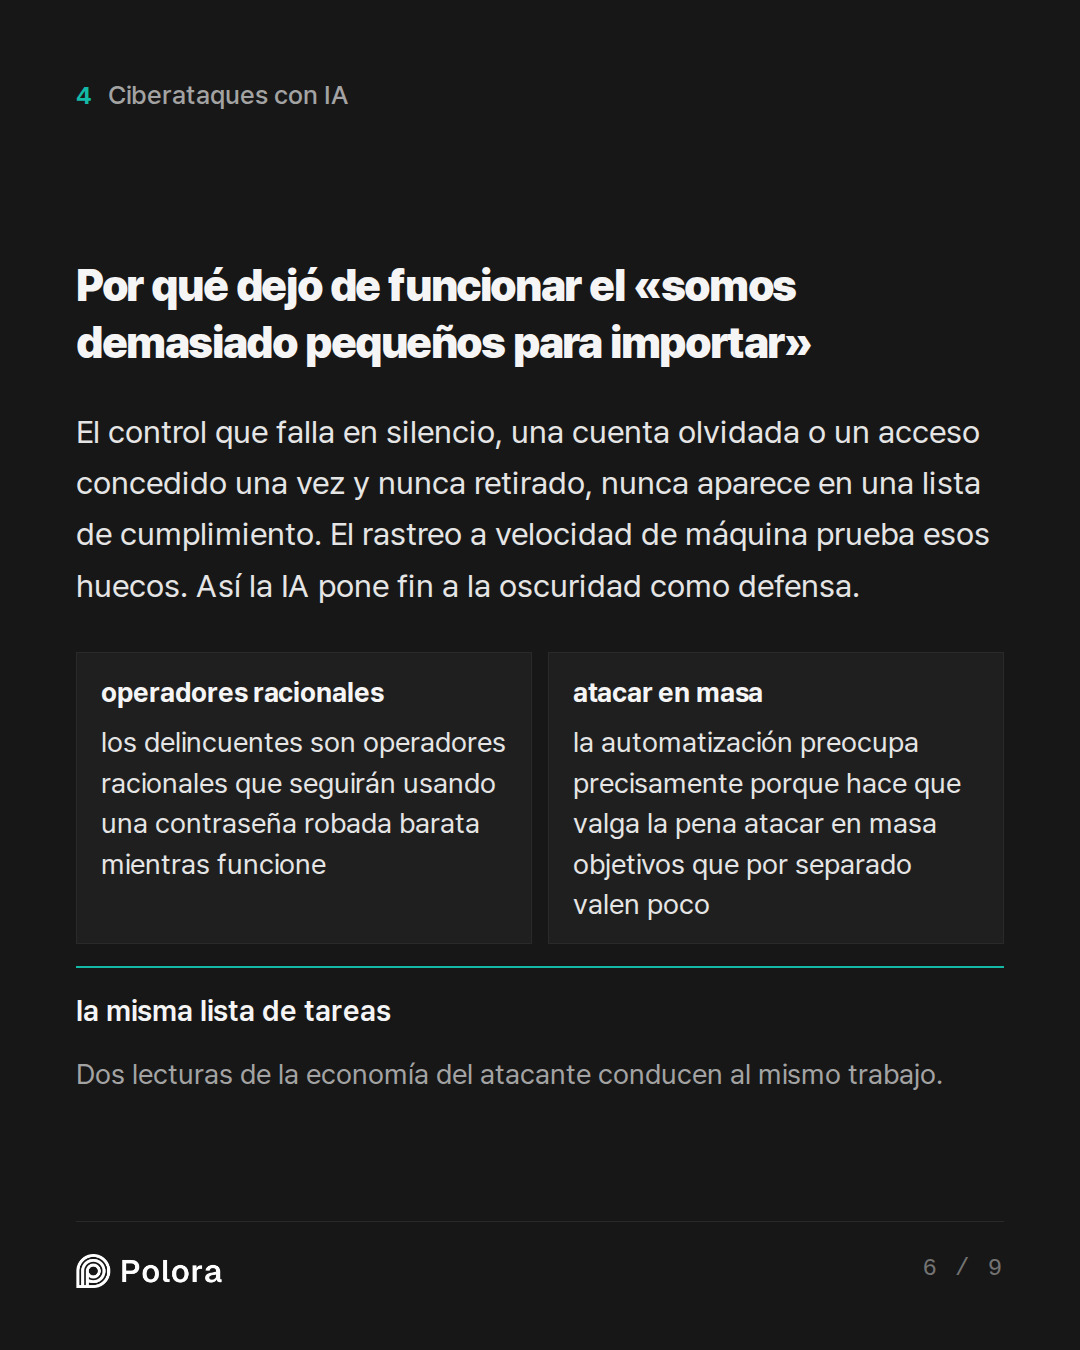
Por qué dejó de funcionar el «somos demasiado pequeños para importar»
El desacuerdo más agudo del debate fue sobre la economía del atacante. Uno de los modelos sostuvo que los delincuentes son operadores racionales que seguirán usando una contraseña robada barata mientras funcione, y que no pagarán por agentes caros y propensos a errores para colarse en una empresa mediana. Otro advirtió del peligro contrario : la automatización preocupa precisamente porque hace que valga la pena atacar en masa objetivos que por separado valen poco. A un script no le importa que usted sea una empresa de logística de cincuenta personas. Solo comprueba en miles de organizaciones el mismo servidor expuesto o la misma contraseña reutilizada, y se abalanza allí donde puede.
Para la segunda ronda los tres modelos coincidieron en que estas dos posturas apuntan a la misma lista de tareas, que es lo más útil que produjo el debate. No hace falta decidir si el pronóstico es correcto para saber qué hacer el lunes. El mecanismo de fondo es más silencioso que un superpirata. El control que falla en silencio, una cuenta de administrador olvidada o una excepción de acceso concedida una vez y nunca retirada, nunca aparece como problema en una lista de cumplimiento. El rastreo a velocidad de máquina por parte de los atacantes es una prueba continua y gratuita de justamente esos huecos. Así es como la IA eleva de verdad su riesgo : pone fin a la oscuridad como defensa.
Dos lecturas de la economía del atacante conducen al mismo trabajo. · operadores racionales · atacar en masa · los delincuentes son operadores racionales que seguirán usando una contraseña robada barata mientras funcione · la automatización preocupa precisamente porque hace que valga la pena atacar
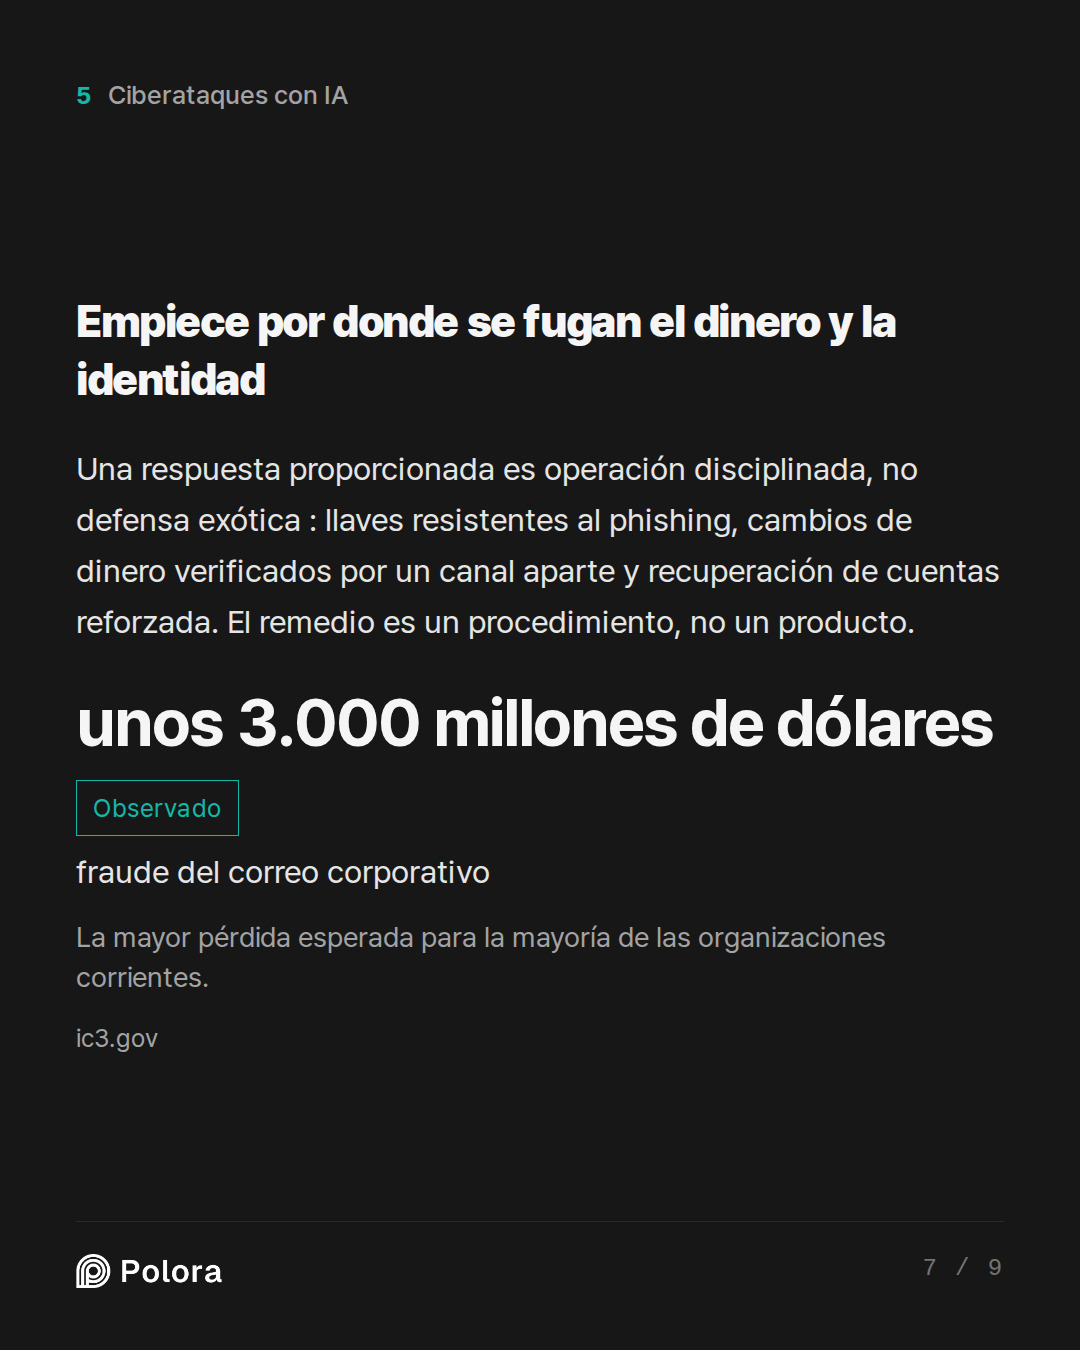
Empiece por donde se fugan el dinero y la identidad
Una respuesta proporcionada es sobre todo operación disciplinada, no defensa exótica con IA. El orden de abajo importa, aunque se mantiene la cautela del modelo más estratega : haga primero su propio escenario, porque las pérdidas de una pequeña gestoría se concentran en pagos fraudulentos mientras que las de un fabricante se concentran en el tiempo de parada.
Primero, autenticación multifactor resistente al phishing, es decir, una llave de seguridad física o una passkey en lugar de un código enviado por mensaje de texto. Un código enviado por texto puede robarse en tiempo real mediante una página de inicio de sesión falsa convincente; una llave no, porque comprueba por usted la identidad del sitio web real antes de responder. Cubra a todo el mundo, y a los administradores por encima de todo. Esto eleva mucho el coste para el atacante, pero conviene ser honesto : no acaba con el robo de credenciales. Las sesiones robadas, los portátiles infectados y la recuperación de cuentas siguen siendo vías abiertas.
Segundo, verifique los cambios de dinero y de cuentas por un canal aparte. Cualquier cambio en los datos bancarios o cualquier pago inusual se confirma por teléfono en un número que usted ya tenía, nunca en los datos del propio correo. El FBI registró unos 3.000 millones de dólares en pérdidas por fraude del correo corporativo en 2025, el timo de engañar al personal para que desvíe un pago. Para la mayoría de las organizaciones corrientes esta es la mayor pérdida esperada, y el remedio es un procedimiento, no un producto.
Tercero, refuerce la recuperación de cuentas, que es donde un agente escala mejor porque apunta a una persona cansada en un servicio de asistencia. Exija varias comprobaciones independientes antes de restablecer el acceso de nadie, y no se conforme con una videollamada como prueba, ya que la guía actual sobre identidad trata el vídeo manipulado (deepfake) como una amenaza vigente. Dele a un empleado de menor rango autoridad por escrito para negarse a un llamante furioso que dice ser el director ejecutivo, respalde esa autoridad públicamente desde arriba, y ensáyelo hasta que el personal aguante la posición.
La mayor pérdida esperada para la mayoría de las organizaciones corrientes. · unos 3.000 millones de dólares · fraude del correo corporativo
Parchee rápido los sistemas expuestos a internet, y automatice las actualizaciones donde sea operativamente seguro. Priorice los fallos que se sabe que se están explotando activamente en lugar de perseguir cada hallazgo de un escáner. La única salvedad es que parchear más rápido también aumenta la probabilidad de romper algo, así que los equipos industriales, los sistemas médicos y el software antiguo y frágil pueden necesitar pruebas o un despliegue por fases en lugar de una actualización automática, porque allí una mala actualización es en sí misma una interrupción.
Sepa qué tiene. Mantenga un inventario de cada sistema y cuenta expuestos a internet, y examínelo de forma continua en lugar de una vez al año. La mayoría de las brechas entran por el servicio que nadie recordaba que seguía en marcha. Guarde copias de seguridad que estén sin conexión o que no puedan sobrescribirse con credenciales de administrador corrientes, y pruebe la restauración, no solo la copia, ya que una copia sin probar es una creencia, no un control. Recuerde qué permiten recuperar las copias de seguridad : el tiempo perdido, no el secreto, porque la extorsión moderna también roba datos y amenaza con publicarlos.
Por último, guarde registros, vigile los ordenadores en busca de comportamientos sospechosos y no solo de archivos malos conocidos, tenga la capacidad de cancelar una sesión de inicio de sesión activa, y genere una alerta cuando el método de acceso de alguien cambie de repente. Cada una de estas cosas necesita una persona con nombre y un tiempo de respuesta fijado, porque una alerta que nadie lee hasta el lunes no es protección. Vincular una sesión a un dispositivo gestionado concreto ayuda aquí, pero hasta dónde puede llegar depende de lo que admitan sus sistemas concretos.
La prueba que conviene hacer antes de comprar nada
La herramienta más clara que produjo el debate es un filtro que aplicar a cualquier compra propuesta. ¿Qué vía de ataque concreta interrumpe esto? ¿Quién lo va a operar en el día a día? ¿Con qué rapidez actuará alguien ante una alerta? ¿Cómo demostraremos que funciona de verdad? ¿Y reduce nuestras pérdidas se cumpla o no el pronóstico? Si esas preguntas no tienen respuestas concretas, el gasto probablemente sea teatro.
Con esa prueba, desconfíe de un servicio de inteligencia impulsado por IA que nadie tiene asignado leer, de una vistosa plataforma de detección sin nadie destinado a vigilarla, de una formación de concienciación medida por quién la terminó en lugar de por quién sigue haciendo clic en el enlace falso, de un certificado de cumplimiento comprado para satisfacer el cuestionario de un cliente, y sobre todo de cualquier cosa que se venda principalmente señalando los titulares de este septiembre. Sobre los seguros, tenga en cuenta que las aseguradoras suelen exigir autenticación multifactor, monitorización de los equipos, parcheo y copias de seguridad protegidas, así que su formulario de solicitud es una lista de comprobación gratuita bastante decente. Pero el razonamiento «mi aseguradora no lo pidió, así que debo de estar bien» es una conjetura que las pruebas no autorizan.
Los agentes que ya están dentro de sus propios muros
Un ángulo quedó fuera hasta el final del debate, y vale más que una nota al pie. Todos los participantes trataron su organización solo como defensora. Nadie preguntó por los agentes de IA que usted mismo está desplegando. ¿A qué sistemas pueden llegar? ¿De quién son las credenciales que llevan? ¿Quién los aprobó, y aparecen en algún sitio de su inventario?
Este es el modelo de amenaza entero vuelto hacia dentro. Un agente sin registro que tiene una llave permanente a sus sistemas es la misma forma de riesgo que describe la advertencia, solo que sin un atacante externo asociado. Si el peligro es software con acceso a herramientas y permisos amplios, ese peligro ya puede estar dentro de su red con su bendición. Ponga sus propios agentes en el inventario este trimestre, y colóquelo bien arriba.
La respuesta proporcionada
Resúmalo en una línea y es esto : la advertencia debería cambiar la secuencia y la urgencia de su gasto en seguridad, no su tamaño. Los modelos convergieron, con alta confianza y respaldados por la guía oficial, en que la lista breve de arriba reduce sus pérdidas esperadas tanto si el pronóstico se cumple pronto, tarde o nunca. Lo que queda genuinamente sin resolver es la propia cifra del titular y su calendario, así que trate a quien venda certeza en cualquiera de los dos sentidos como alguien que se excede, incluido un director ejecutivo con un producto que vender y un regulador al que presionar, e incluido un escéptico con un pulcro modelo económico.
Así que haga bien las primeras cosas. Llaves resistentes al phishing, pagos verificados, un servicio de asistencia reforzado, parcheo rápido de lo que da a internet. Después sea capaz de demostrar que funcionan en lugar de afirmarlo, porque la mayoría de las organizaciones que creen haber hecho ya esto no lo han hecho. Eso, y no un nuevo panel comprado a toda prisa, es lo que parece una respuesta proporcionada a esta advertencia.
In September 2026 the heads of Anthropic, OpenAI, and xAI warned that within roughly a year AI agents could be capable of powering cyberattacks large enough to cause hundreds of billions of dollars in damage, and cybersecurity stocks rose on the expectation that companies will spend more on defense. Investigate how seriously a normal organization, not a tech giant, should take this warning, carefully separating what is already happening from what is still speculative, and lay out what a proportionate response looks like versus expensive security theater. Explain the technical terms in plain language for a first-time reader.
Threat Reality Analyst · gpt-5.6-sol
Threat Reality Analyst — opening view
A normal organization should take the warning seriously as an acceleration signal, not literally as a one-year damage forecast. “Hundreds of billions” is a plausible economy-wide loss scenario, but it is not a reliable prediction that autonomous AI will suddenly become a universal super-hacker. The immediate danger is less cinematic: AI makes familiar attacks cheaper, faster, more convincing, and easier to run at scale.
What is already happening
Attackers already use generative AI to:
- write polished phishing emails and messages in many languages;
- impersonate executives or suppliers by text, voice, and sometimes video;
- research employees and tailor scams;
- generate or modify malicious code;
- scan public systems for known weaknesses;
- process stolen documents and identify valuable credentials or financial data;
- automate parts of intrusion and fraud operations.
This matters because many attacks are constrained not by brilliant technical discovery but by labor. AI lets criminals contact more targets, customize each approach, and rapidly retry failures.
AI is also already helping defenders analyze alerts, summarize in…
Enterprise Risk Strategist · claude-sonnet-5
Enterprise Risk Strategist — opening view
The Threat Reality Analyst's technical framing is solid; I want to reframe this through the lens most CFOs and boards will actually use: risk-adjusted capital allocation, not threat taxonomy. Most organizations don't fail at cybersecurity because they misunderstand AI capability curves — they fail because spending decisions get made reactively, driven by headlines and vendor fear, rather than by a defensible risk model.
The governance problem underneath the technical one
When a CEO of a frontier lab says "hundreds of billions in damage within a year," a board hears "existential, buy something now." That reaction is the actual risk to manage first. A proportionate response starts with decoupling the funding decision from the news cycle:
- Does your organization have a documented risk appetite statement that predates this warning? If not, that's the real gap — not AI-specific defense.
- Is there an existing incident-response and business-continuity plan being tested annually? Most breaches that bankrupt mid-sized firms are not exotic — they're a single unpatched VPN or an unverified wire transfer, the same failure modes tha…
Security Economics Skeptic · gemini-3.1-pro
Security Economics Skeptic — opening view
The Analyst and the Strategist have given you excellent advice on technical hygiene and risk management. But they are being far too polite about the people who issued this warning.
If you want to understand this situation, you have to look at the money and the incentives.
The Business of Fear
When the heads of OpenAI, Anthropic, and xAI stand up and say, "Our products might cause hundreds of billions of dollars in damage next year," you should not hear a public service announcement. You should hear a lobbying pitch.
These companies are locked in a massively expensive race. By painting their technology as a quasi-weapon of mass destruction, they achieve two massive economic goals:
1. Regulatory Capture: They invite governments to heavily regulate AI development. The compliance costs of those regulations will be so high that open-source developers and smaller startups won't be able to compete. It builds a moat around their monopolies.
2. Product Demand: They are creating the ultimate market for "AI-powered defense." (And who do you think is going to sell the foundational models to the cybersecurity companies buildin…
Researcher · gpt-5.6-sol
Researcher’s fact-check
1. The core warning is real, but the topic slightly overstates the consensus
On September 12–15, 2026, Anthropic CEO Dario Amodei publicly advanced the specific worst-case scenario: within roughly 6–12 months, more capable agents might operate persistent attack swarms and cause damage measured in the hundreds of billions of dollars. OpenAI CEO Sam Altman and Elon Musk supported the broader call to slow or “pace” frontier development.
However, I did not find equally specific, primary-source statements from Altman and Musk independently endorsing Amodei’s exact *6–12-month, hundreds-of-billions* estimate. The safest wording is:
> Amodei made the quantified cyber warning; Altman and Musk echoed the broader safety and pacing concern.
Sources:
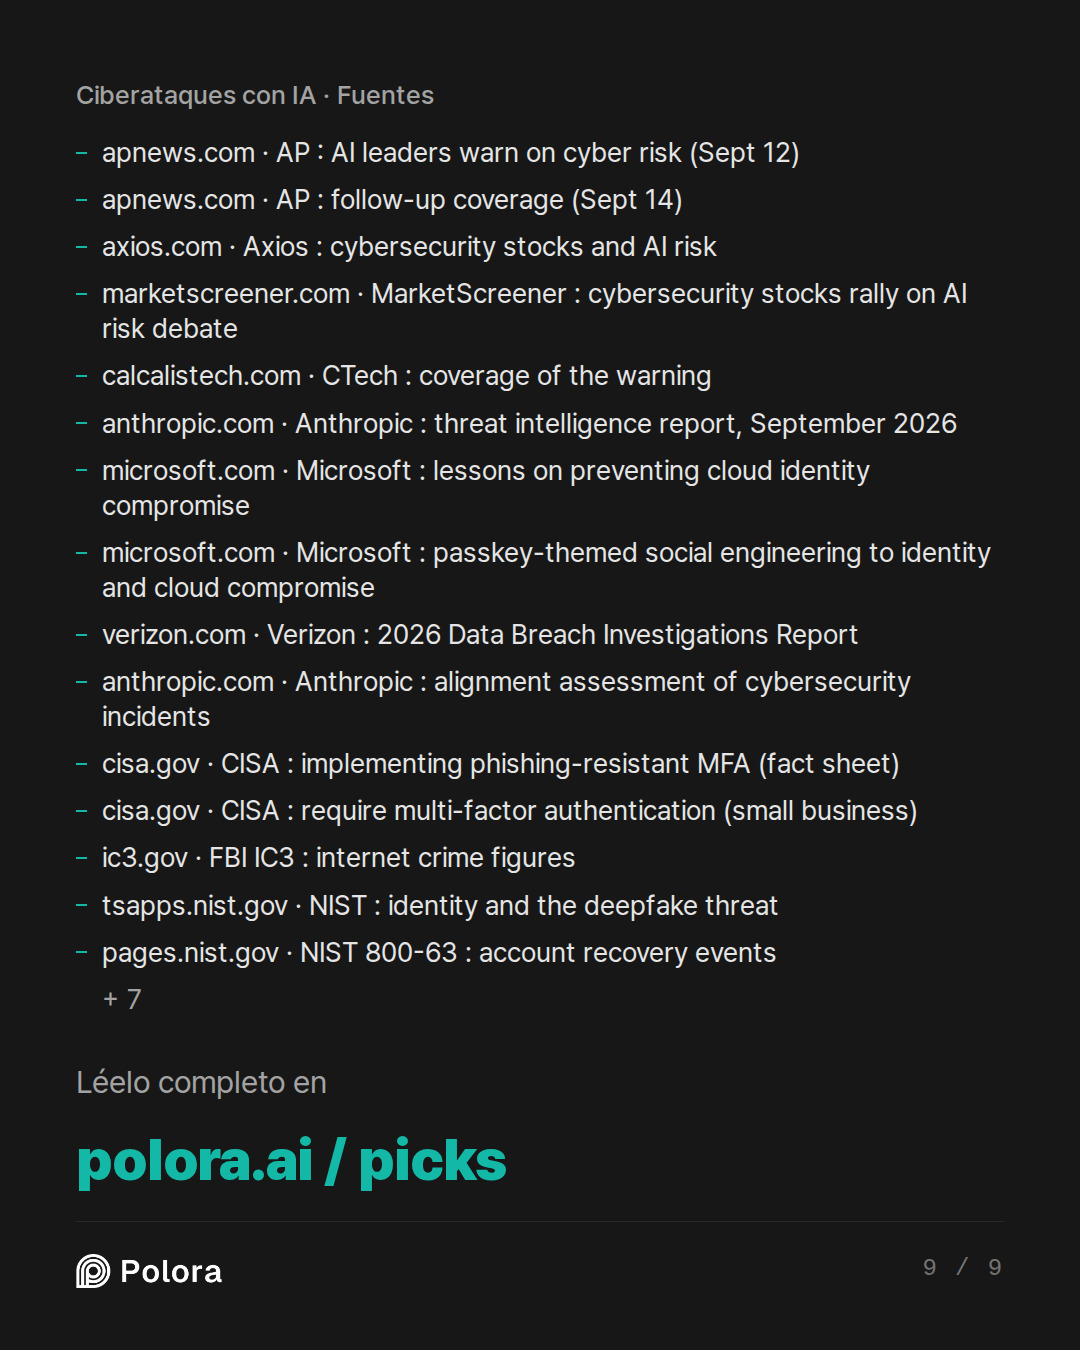
- AP, September 12: https://apnews.com/article/d59552edcb27892d8ee4d98a48397706
- AP, September 14: https://apnews.com/article/98316b0d64de17191f33c0fbf1d37858
- Axios, September 15: https://www.axios.com/2026/09/15/ai-cybersecurity-stocks
The stock-market part is supported. Reports dated September 14–15, 2026 describe gains in Palo Alto Networks, CrowdStrike, Fortinet and other cybersec…
The Arbiter · claude-opus-5
Round 1 — Arbiter's record
Where the three agree (and the Researcher confirms): the useful posture is neither panic nor dismissal. All three, plus CISA guidance, converge on the same funding order — asset inventory, phishing-resistant MFA (passkeys/hardware keys, not SMS codes), fast patching of internet-facing systems, least privilege, protected and *restore-tested* backups, logging, EDR, rehearsed incident response, and out-of-band verification of payments. Nobody argued for an "AI defense platform."
Threat Reality Analyst framed the warning as an *acceleration signal, not a forecast*: AI makes familiar attacks cheaper and more scalable, and the real threat model is "competent enough to try thousands of poorly maintained targets at once," not a super-hacker. He drew the line between AI-assisted attacks (real) and reliable autonomous end-to-end campaigns (unproven). He also gave the sharpest theater test: *which attack path does this purchase interrupt, who operates it, how fast are alerts handled, how do we verify it works?*
Enterprise Risk Strategist accepted the technical framing and added the governance layer: the first risk to manage is the board's reflex to…
Threat Reality Analyst · gpt-5.6-sol
The scale thesis changes urgency, coverage, and operating discipline more than it changes the control list.
An AI agent does not need to invent a brilliant attack. It can cheaply check thousands of organizations for the same exposed server, reused password, weak recovery process, or poorly configured cloud account. Even if it fails 99% of the time, mass automation may still pay. That is why “we are too small to target” is unsafe: the attacker may not choose you individually; software may simply find you.
What changes if large-scale automation is coming?
1. Eliminate common, machine-testable weaknesses faster.
Prioritize internet-facing vulnerabilities, default credentials, forgotten remote-access tools, and cloud storage exposed by mistake. Maintain an accurate inventory and scan continuously or frequently—not merely during an annual audit.
2. Automate defensive basics.
Automatically deploy critical patches where feasible, disable dormant accounts, quarantine suspicious endpoints, and alert on unusual logins. Human-only processes will struggle against machine-speed probing.
3. Reduce time between alert and action.
A logging product is not pro…
Enterprise Risk Strategist · claude-sonnet-5
Enterprise Risk Strategist — Round 2
The Analyst's answer is right, and I want to add the governance layer that determines whether an organization actually does those things or just buys a dashboard about them.
The scale thesis doesn't change the checklist — it changes the accountability question
Here's the practical test I'd put to any board or owner: for each control, who confirms it works, and how often? Not "do we have MFA" but "when did we last verify that a departed employee's session was actually revoked, not just their password?" Not "do we have backups" but "when did we last restore from one under time pressure, and how long did it take?"
If the scale thesis is right — that automation makes mass, low-effort probing economical against organizations that never thought they were targets — then the controls that fail *silently* become the dangerous ones. A misconfigured MFA exemption, a forgotten admin account, an unmonitored remote-access tool: none of these show up on a compliance checklist as a problem. They only show up when something tests them. Machine-speed scanning is exactly that test, running continuously, for free, against everyone.
This is why I keep…
Security Economics Skeptic · gemini-3.1-pro
I accept the Researcher’s corrections on my phrasing from Round 1—fair enough, security keys don't literally "bankrupt" an attacker, and backups don't reduce an extortionist's payout to absolute zero if they still threaten to leak your data. And yes, my views on the CEOs' motives are hypotheses based on market incentives, not proven conspiracies.
But let’s look at what those corrections actually mean for your wallet. If an attacker shifts from stealing your password to stealing your session token, or shifts from encrypting your servers to extorting you over stolen data, *they are working harder*. They are burning more time, infrastructure, and risk. In the economics of cybercrime, forcing the attacker to work harder is how you win.
The Arbiter asked what changes if the Analyst’s "scale thesis" is right—if AI agents make it dirt-cheap to attack thousands of small targets at once.
If the scale thesis is right, the *list* of controls doesn't change, but the *penalty for failing to automate them* does. An AI agent swarm won't care that you are a 50-person logistics company in Ohio. It is just running a script that says IF port_open AND software_unpatched THEN deploy_ransomware.…
Researcher · gpt-5.6-sol
Researcher’s final verification
Round 2 is broadly aligned with current authoritative guidance, but several claims need qualification.
1. Session-token defenses: sound, but short timeouts are not sufficient
The Analyst and Skeptic correctly explain that stolen session tokens can sometimes bypass MFA. Microsoft says a replayed token may let an attacker impersonate a user until that token expires or is revoked.
Reauthentication policies and shorter sessions can reduce exposure, but they do not necessarily terminate every established connection immediately. Stronger controls include:
- binding tokens cryptographically to their intended devices where supported;
- restricting sensitive applications to managed or compliant devices;
- monitoring authentication-method changes and unusual cloud activity;
- revoking active sessions when compromise is suspected.
Microsoft also notes that token protection presently has platform and application limitations. Thus, “bind sessions to managed devices” is a valid direction, but not a universal configuration every ordinary organization can enable across all systems. ([learn.microsoft.com](https://learn.microsoft.com/en-us/entra/identity/…
The Arbiter · claude-opus-5
Round 2 — Arbiter's record
The dispute the round was meant to settle largely dissolved. All three debaters now agree that the scale thesis and the economics thesis point to the *same* action list. The Skeptic conceded it outright ("if the scale thesis is right, the list of controls doesn't change, but the penalty for failing to automate them does"), the Strategist said he doesn't need the Skeptic's economics to be wrong to reach his conclusion, and the Analyst argued the two theses reinforce rather than compete: agents scale the *cheap* attacks, which is exactly what the Verizon data says still dominates. Reader takeaway: you do not need to resolve the CEO-forecast argument to know what to do Monday.
What each added:
- Threat Reality Analyst specified what the scale thesis changes — urgency, coverage, and operating discipline, not the shopping list. Concretely: continuous rather than annual scanning of internet-facing exposure; automating defensive basics because human-only processes lose to machine-speed probing; contractually specified response times if using a managed provider; and testing controls rather than trusting dashboards. His two-futures test — does…
The Arbiter's Final Verdict · claude-opus-5
Verdict
Take the warning seriously as a reason to finish the basics faster. Do not take it as a reason to buy anything new.
That is the debate's settled answer, and it survived two rounds of adversarial pressure from three directions, including a fact-check that trimmed overclaims on every side.
---
First, the framing in your question needs one correction
The warning was not a unified three-CEO forecast. Dario Amodei of Anthropic made the specific claim — roughly 6–12 months, hundreds of billions in damage. Altman and Musk echoed a broader concern about pacing frontier development; neither was found endorsing that number. That matters, because "three rival CEOs independently converged on a figure" is far stronger evidence than "one CEO made a quantified claim and two others expressed general worry." You were given the first impression. The second is what the record supports.
Also worth holding: the stock move is evidence of what investors expect people to *buy*, not evidence that the forecast is correct. Cybersecurity stocks rise on fear reliably and have for two decades.
---
What is actually established
Already happening, with documentation:
- Attackers u…