Alerta de ciberataque com IA : o que fazer de verdade
Para a maioria das organizações a resposta é mais calma que a manchete : terminar logo o básico de segurança, sem comprar nada novo.
IA e sociedade · 2026-09-21
Em setembro de 2026, os líderes de várias das empresas de IA mais conhecidas ganharam as manchetes ao alertar que, em cerca de um ano, agentes de IA poderiam impulsionar ciberataques grandes o bastante para causar centenas de bilhões de dólares em prejuízo. As ações de cibersegurança subiram na mesma semana, na expectativa de que empresas nervosas gastariam mais em defesa.
Se você dirige ou trabalha dentro de uma organização comum, e não de uma gigante de tecnologia, a resposta honesta é mais calma que a manchete. Leve o alerta a sério, mas como um motivo para terminar mais depressa o básico de segurança, não como um motivo para comprar algo novo. Para separar o que já é real do que ainda é palpite, a Polora colocou a mesma pergunta diante de vários modelos de IA construídos por empresas diferentes e os fez debater o assunto, com um dos modelos confrontando cada afirmação com fontes públicas.
No centro do alerta está o agente de IA : um software a que você entrega um objetivo e depois o deixa dar muitos passos por conta própria, pesquisando, escrevendo código, enviando mensagens e reagindo quando esbarra num obstáculo, sem que uma pessoa aprove cada movimento. O receio não é que isso seja feitiçaria. É que torna os ataques comuns mais baratos, mais rápidos e mais fáceis de disparar contra muitos alvos ao mesmo tempo.
O alerta foi uma voz, não um coro
A primeira correção que a revisão trouxe está no próprio enquadramento. O número específico, algo entre seis e doze meses e centenas de bilhões em prejuízo, veio do presidente-executivo da Anthropic. Os chefes da OpenAI e da xAI ecoaram uma preocupação mais ampla com o ritmo do desenvolvimento da IA, mas não se encontrou nenhum deles endossando aquele número. Isso importa, porque três empresas rivais chegarem de forma independente à mesma estimativa seria uma prova muito mais forte do que um único líder fazer uma afirmação com números enquanto dois outros expressam preocupação genérica. Ao leitor entregou-se a primeira impressão. O registro sustenta a segunda.
O movimento das ações merece a mesma cautela. Uma alta no preço das ações de cibersegurança é prova do que os investidores esperam que as outras pessoas comprem, não prova de que a previsão está certa. Essas ações sobem com o medo de forma confiável há duas décadas. E, embora os líderes dos laboratórios de IA tenham uma visão excepcionalmente clara das capacidades que estão surgindo, eles também têm produtos comerciais a vender e regulação a moldar, de modo que seus alertas merecem atenção, e não aceitação automática.
A parte que não é especulação já vai além de um spam mais bem escrito. O relatório de inteligência de ameaças da Anthropic de setembro de 2026 descreve atacantes usando a IA da empresa como uma camada de engenharia em funcionamento : estudando os sistemas de um alvo, pesquisando fragilidades, escrevendo programas maliciosos, garimpando arquivos roubados e, num caso, um único agente-líder dirigindo vários outros em um grupo coordenado. Uma operação retirou mais de um terabyte de dados. Foram invasões reais, dirigidas por humanos, não demonstrações de laboratório. A ressalva que vale guardar é que a empresa está relatando o uso indevido do seu próprio produto, então a confirmação independente ainda é escassa.
Outros dois caminhos estão documentados por evidências externas. Convencer uma central de suporte a redefinir uma senha ou a acrescentar um novo método de login, um golpe simples disfarçado de pedido urgente, foi observado pelas equipes de resposta a incidentes da Microsoft. E a Microsoft descreveu invasões reais em curso desde maio de 2026 que começaram com truques em torno do login e depois passaram a bisbilhotar as contas de nuvem de uma vítima e a roubar os tokens que provam que alguém já entrou. A IA não precisa ser genial para piorar qualquer uma dessas coisas. Basta que torne cada tentativa mais barata de repetir.
A afirmação mais forte segue sem prova. Não há ainda nenhuma evidência pública de um agente totalmente autônomo que escolha os próprios alvos e leve uma campanha grande e silenciosa até o fim contra redes variadas e bem defendidas sem mãos especializadas guiando-o. O número de centenas de bilhões e seu prazo de um ano também estão em aberto, e duas rodadas de debate não os resolveram em nenhuma direção.
Um achado vai contra o alarme e merece peso. O relatório de violações de 2026 da Verizon encontrou phishing escrito por IA presente nos dados, mas a fatia do phishing como porta de entrada nas organizações mal se mexeu. Credenciais roubadas e sistemas expostos à internet sem correção continuam sendo as principais portas. Se uma grande onda de violações movida por IA já estivesse em curso na escala que o alerta sugere, é exatamente aqui que ela apareceria primeiro, e até agora não apareceu.
Por que "somos pequenos demais para interessar" deixou de funcionar
A discordância mais aguda no debate foi sobre a economia do atacante. Um modelo argumentou que criminosos são operadores racionais que vão continuar usando uma senha roubada barata enquanto ela funcionar, e não vão pagar por agentes caros e sujeitos a erro para invadir uma empresa de porte médio. Outro apontou o perigo oposto : a automação preocupa justamente por tornar compensador atacar em massa alvos que, um a um, valem pouco. Um script não se importa que você seja uma transportadora de cinquenta pessoas. Ele apenas checa milhares de organizações em busca do mesmo servidor exposto ou da mesma senha reutilizada e ataca onde consegue.
Na segunda rodada os três modelos concordaram que essas duas visões apontam para a mesma lista de tarefas, o que foi a coisa mais útil que o debate produziu. Você não precisa decidir se a previsão está certa para saber o que fazer na segunda-feira. O mecanismo mais profundo é mais silencioso que um super-hacker. O controle que falha em silêncio, uma conta de administrador esquecida ou uma exceção de acesso concedida uma vez e nunca removida, nunca aparece como problema numa lista de conformidade. A varredura em velocidade de máquina feita pelos atacantes é um teste contínuo e gratuito exatamente dessas brechas. É assim que a IA de fato aumenta o seu risco : ela acaba com a obscuridade como defesa.
Comece por onde vazam o dinheiro e a identidade
Uma resposta proporcional é, na maior parte, operação disciplinada, não uma defesa exótica de IA. A ordem abaixo importa, embora valha a cautela do estrategista : rode primeiro o seu próprio cenário, porque as perdas de um pequeno escritório de contabilidade se concentram em pagamentos fraudulentos, enquanto as de uma indústria se concentram em tempo parado.
Primeiro, autenticação de vários fatores resistente a phishing, ou seja, uma chave de segurança física ou uma passkey em vez de um código enviado por mensagem de texto. Um código por texto pode ser roubado em tempo real por uma página de login falsa convincente; uma chave não, porque ela verifica por você a identidade do site real antes de responder. Cubra todo mundo, e os administradores acima de tudo. Isso eleva bastante o custo do atacante, mas seja honesto : não põe fim ao roubo de credenciais, porque sessões roubadas, notebooks infectados e a recuperação de conta continuam sendo rotas abertas.
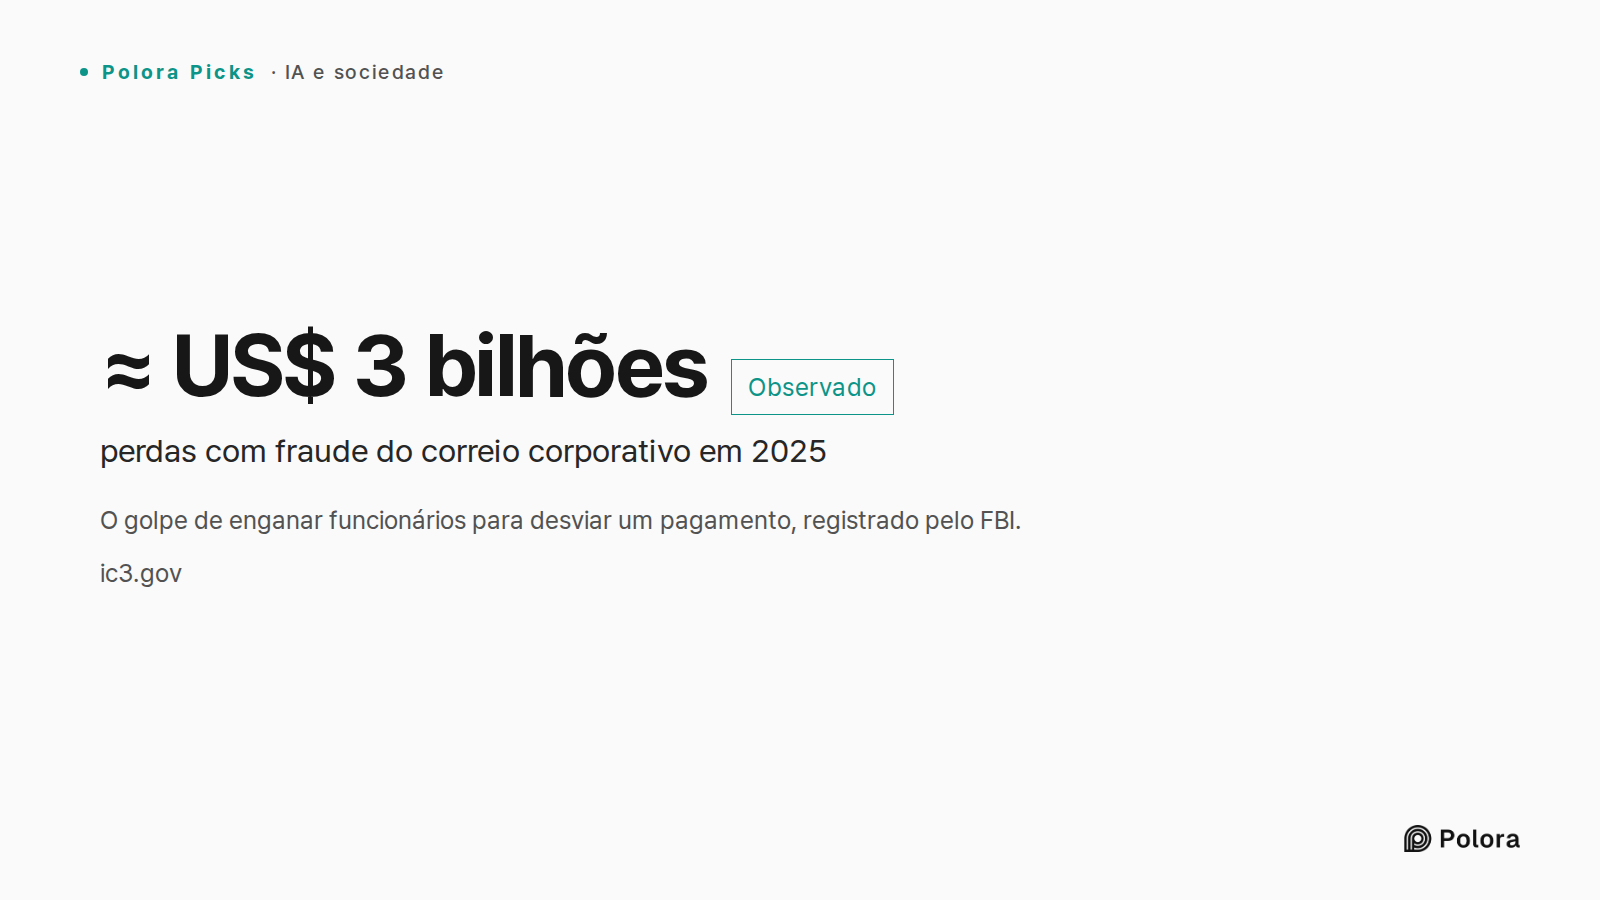
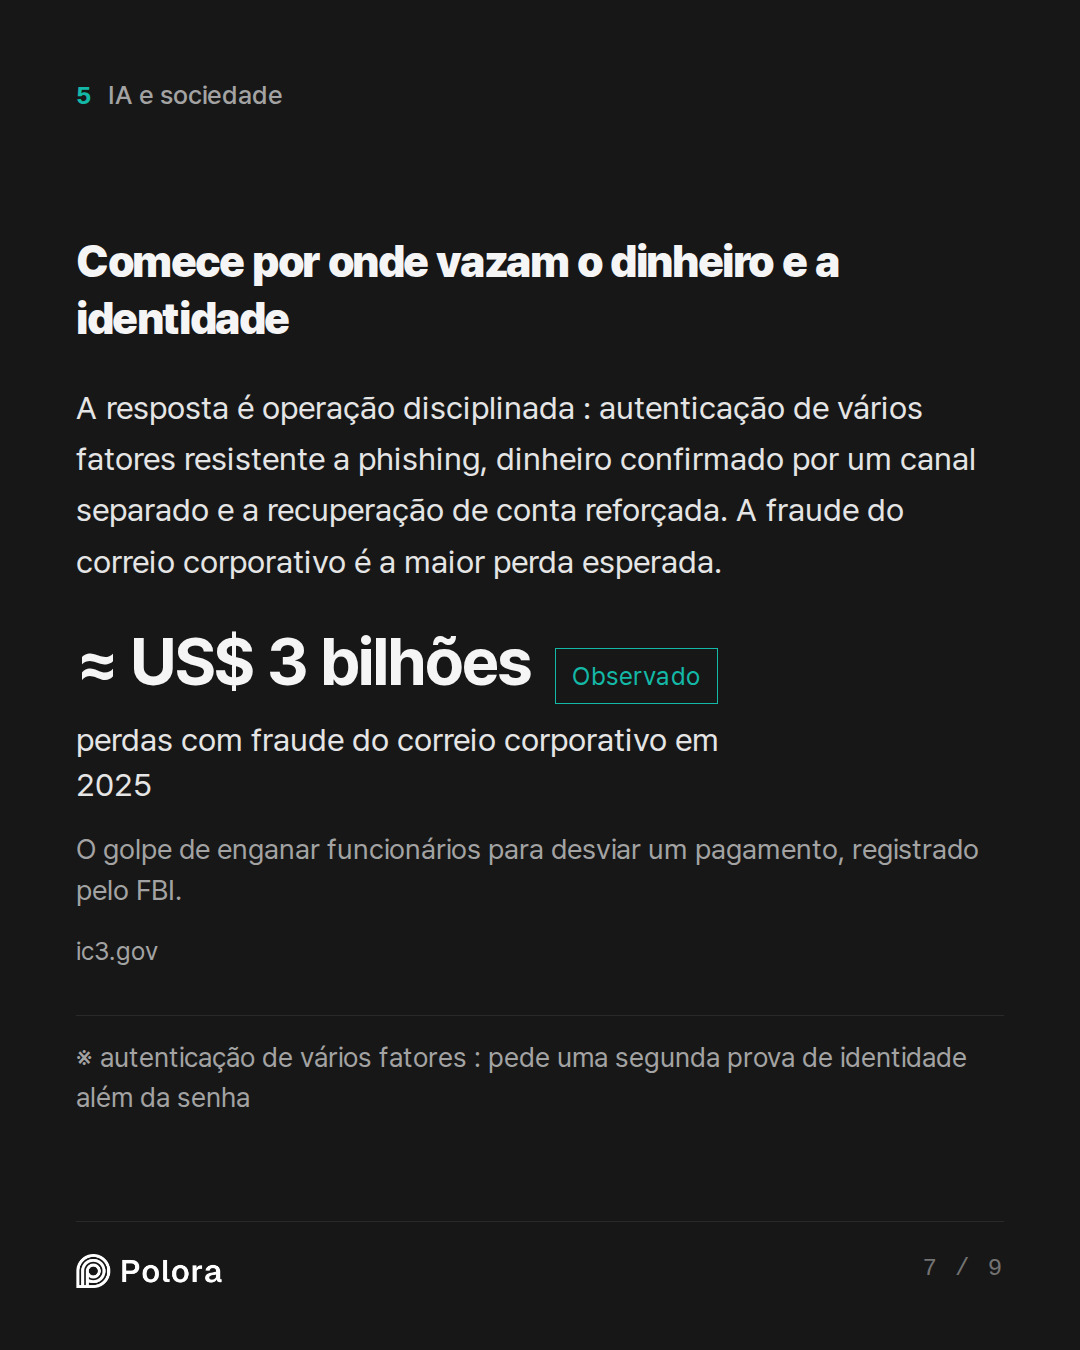
Segundo, verifique por um canal separado as mudanças que envolvem dinheiro e contas. Qualquer alteração de dados bancários ou qualquer pagamento incomum é confirmado por telefone, num número que você já tinha, nunca nos dados do próprio e-mail. O FBI registrou cerca de três bilhões de dólares em perdas com fraude do correio corporativo em 2025, o golpe de enganar funcionários para desviar um pagamento. Para a maioria das organizações comuns essa é a maior perda esperada, e a solução é um procedimento, não um produto.
Terceiro, reforce a recuperação de conta, que é onde um agente mais se multiplica, porque mira um humano cansado numa central de ajuda. Exija várias verificações independentes antes de redefinir o login de qualquer um, e não se contente com uma videochamada como prova, já que as orientações atuais de identidade tratam o vídeo deepfake como uma ameaça real. Dê a um funcionário júnior autoridade por escrito para recusar quem liga furioso alegando ser o presidente-executivo, respalde essa autoridade publicamente desde o topo, e ensaie até que a equipe segure a linha.
O golpe de enganar funcionários para desviar um pagamento, registrado pelo FBI. · ≈ US$ 3 bilhões · perdas com fraude do correio corporativo em 2025
Corrija depressa os sistemas expostos à internet e automatize as atualizações onde for operacionalmente seguro. Priorize as falhas que se sabe estarem sendo ativamente exploradas em vez de correr atrás de todo achado da ferramenta de varredura. A única ressalva é que corrigir mais rápido também aumenta a chance de quebrar algo, então equipamentos industriais, sistemas médicos e softwares antigos frágeis podem precisar de teste ou de uma implantação em fases em vez de um envio automático, porque uma atualização ruim ali é, por si só, uma parada.
Saiba o que você tem. Mantenha um inventário de todo sistema e conta expostos à internet, e faça a varredura continuamente, não uma vez por ano. A maioria das violações entra pelo serviço de que ninguém lembrava que ainda estava no ar. Mantenha backups que fiquem offline ou que não possam ser sobrescritos com credenciais comuns de administrador, e teste a restauração, não só o backup, já que um backup não testado é uma crença, não um controle. Lembre-se do que os backups recuperam : tempo perdido, não sigilo, porque a extorsão moderna também rouba dados e ameaça publicá-los.
Por fim, mantenha registros e observe os computadores em busca de comportamento suspeito, não apenas de arquivos sabidamente maliciosos; saiba cancelar uma sessão de login ativa e dispare um alerta quando o método de login de alguém mudar de repente. Cada uma dessas coisas precisa de uma pessoa nomeada e de um tempo-alvo de resposta, porque um aviso que ninguém lê até segunda-feira não é proteção. Vincular uma sessão a um dispositivo gerenciado específico ajuda aqui, mas até onde você pode ir depende do que os seus sistemas em particular permitem.
O teste para aplicar antes de comprar qualquer coisa
A ferramenta mais clara que o debate produziu é um filtro para aplicar a qualquer compra proposta. Qual caminho de ataque específico isto interrompe? Quem vai operá-la no dia a dia? Com que rapidez alguém vai agir diante de um alerta? Como vamos provar que ela de fato funciona? E ela reduz nossas perdas independentemente de a previsão se confirmar ou não? Se essas perguntas não têm respostas concretas, o gasto provavelmente é encenação.
Por esse teste, desconfie de um feed de inteligência movido a IA que ninguém foi designado para ler, de uma plataforma de detecção reluzente sem ninguém escalado para acompanhá-la, de um treinamento de conscientização avaliado por quem terminou em vez de por quem ainda clica no link falso, de um certificado de conformidade comprado para satisfazer o questionário de um cliente e, acima de tudo, de qualquer coisa vendida principalmente apontando para as manchetes deste setembro. Sobre seguro, note que as seguradoras costumam exigir autenticação de vários fatores, monitoramento dos dispositivos, correção de falhas e backups protegidos, de modo que o formulário de proposta delas é uma boa lista de verificação gratuita. Mas o raciocínio "minha seguradora não perguntou, então devo estar bem" é um palpite que a evidência não autoriza.
Um ângulo ficou de fora até o fim do debate, e ele vale mais do que uma nota de rodapé. Todos os participantes trataram a sua organização apenas como defensora. Ninguém perguntou sobre os agentes de IA que você mesmo está implantando. A que sistemas eles chegam? De quem são as credenciais que carregam? Quem os aprovou, e eles aparecem em algum lugar do seu inventário?
Este é o modelo de ameaça inteiro virado para dentro. Um agente sem registro que carrega uma chave permanente para os seus sistemas é o mesmo formato de risco que o alerta descreve, só que sem um atacante externo ligado a ele. Se o perigo é um software com acesso a ferramentas e permissões amplas, esse perigo já pode estar sentado dentro da sua rede com a sua bênção. Coloque os seus próprios agentes no inventário neste trimestre, e classifique-os como prioridade alta.
A resposta proporcional
Reunindo tudo numa linha, é isto : o alerta deve mudar a sequência e a urgência do seu gasto com segurança, não o seu tamanho. Os modelos convergiram, com alta confiança e amparados por orientações oficiais, em que a lista curta acima reduz as suas perdas esperadas quer a previsão se cumpra cedo, tarde ou nunca. O que continua de fato sem solução é o número da manchete em si e o seu prazo, então trate quem vende certeza em qualquer das direções como quem se excede, inclusive um presidente-executivo com um produto a vender e um regulador a pressionar, e inclusive um cético com um modelo econômico bem-arrumado.
Então faça direito as primeiras coisas. Chaves resistentes a phishing, pagamentos verificados, uma central de ajuda reforçada, correção rápida do que está exposto à internet. Depois, seja capaz de demonstrar que funcionam em vez de afirmar que funcionam, porque a maioria das organizações que acredita já ter feito essas coisas não fez. Isso, e não um painel novo comprado às pressas, é a cara de uma resposta proporcional a este alerta.
In September 2026 the heads of Anthropic, OpenAI, and xAI warned that within roughly a year AI agents could be capable of powering cyberattacks large enough to cause hundreds of billions of dollars in damage, and cybersecurity stocks rose on the expectation that companies will spend more on defense. Investigate how seriously a normal organization, not a tech giant, should take this warning, carefully separating what is already happening from what is still speculative, and lay out what a proportionate response looks like versus expensive security theater. Explain the technical terms in plain language for a first-time reader.
Threat Reality Analyst · gpt-5.6-sol
Threat Reality Analyst — opening view
A normal organization should take the warning seriously as an acceleration signal, not literally as a one-year damage forecast. “Hundreds of billions” is a plausible economy-wide loss scenario, but it is not a reliable prediction that autonomous AI will suddenly become a universal super-hacker. The immediate danger is less cinematic: AI makes familiar attacks cheaper, faster, more convincing, and easier to run at scale.
What is already happening
Attackers already use generative AI to:
- write polished phishing emails and messages in many languages;
- impersonate executives or suppliers by text, voice, and sometimes video;
- research employees and tailor scams;
- generate or modify malicious code;
- scan public systems for known weaknesses;
- process stolen documents and identify valuable credentials or financial data;
- automate parts of intrusion and fraud operations.
This matters because many attacks are constrained not by brilliant technical discovery but by labor. AI lets criminals contact more targets, customize each approach, and rapidly retry failures.
AI is also already helping defenders analyze alerts, summarize in…
Enterprise Risk Strategist · claude-sonnet-5
Enterprise Risk Strategist — opening view
The Threat Reality Analyst's technical framing is solid; I want to reframe this through the lens most CFOs and boards will actually use: risk-adjusted capital allocation, not threat taxonomy. Most organizations don't fail at cybersecurity because they misunderstand AI capability curves — they fail because spending decisions get made reactively, driven by headlines and vendor fear, rather than by a defensible risk model.
The governance problem underneath the technical one
When a CEO of a frontier lab says "hundreds of billions in damage within a year," a board hears "existential, buy something now." That reaction is the actual risk to manage first. A proportionate response starts with decoupling the funding decision from the news cycle:
- Does your organization have a documented risk appetite statement that predates this warning? If not, that's the real gap — not AI-specific defense.
- Is there an existing incident-response and business-continuity plan being tested annually? Most breaches that bankrupt mid-sized firms are not exotic — they're a single unpatched VPN or an unverified wire transfer, the same failure modes tha…
Security Economics Skeptic · gemini-3.1-pro
Security Economics Skeptic — opening view
The Analyst and the Strategist have given you excellent advice on technical hygiene and risk management. But they are being far too polite about the people who issued this warning.
If you want to understand this situation, you have to look at the money and the incentives.
The Business of Fear
When the heads of OpenAI, Anthropic, and xAI stand up and say, "Our products might cause hundreds of billions of dollars in damage next year," you should not hear a public service announcement. You should hear a lobbying pitch.
These companies are locked in a massively expensive race. By painting their technology as a quasi-weapon of mass destruction, they achieve two massive economic goals:
1. Regulatory Capture: They invite governments to heavily regulate AI development. The compliance costs of those regulations will be so high that open-source developers and smaller startups won't be able to compete. It builds a moat around their monopolies.
2. Product Demand: They are creating the ultimate market for "AI-powered defense." (And who do you think is going to sell the foundational models to the cybersecurity companies buildin…
Researcher · gpt-5.6-sol
Researcher’s fact-check
1. The core warning is real, but the topic slightly overstates the consensus
On September 12–15, 2026, Anthropic CEO Dario Amodei publicly advanced the specific worst-case scenario: within roughly 6–12 months, more capable agents might operate persistent attack swarms and cause damage measured in the hundreds of billions of dollars. OpenAI CEO Sam Altman and Elon Musk supported the broader call to slow or “pace” frontier development.
However, I did not find equally specific, primary-source statements from Altman and Musk independently endorsing Amodei’s exact *6–12-month, hundreds-of-billions* estimate. The safest wording is:
> Amodei made the quantified cyber warning; Altman and Musk echoed the broader safety and pacing concern.
Sources:
- AP, September 12: https://apnews.com/article/d59552edcb27892d8ee4d98a48397706
- AP, September 14: https://apnews.com/article/98316b0d64de17191f33c0fbf1d37858
- Axios, September 15: https://www.axios.com/2026/09/15/ai-cybersecurity-stocks
The stock-market part is supported. Reports dated September 14–15, 2026 describe gains in Palo Alto Networks, CrowdStrike, Fortinet and other cybersec…
The Arbiter · claude-opus-5
Round 1 — Arbiter's record
Where the three agree (and the Researcher confirms): the useful posture is neither panic nor dismissal. All three, plus CISA guidance, converge on the same funding order — asset inventory, phishing-resistant MFA (passkeys/hardware keys, not SMS codes), fast patching of internet-facing systems, least privilege, protected and *restore-tested* backups, logging, EDR, rehearsed incident response, and out-of-band verification of payments. Nobody argued for an "AI defense platform."
Threat Reality Analyst framed the warning as an *acceleration signal, not a forecast*: AI makes familiar attacks cheaper and more scalable, and the real threat model is "competent enough to try thousands of poorly maintained targets at once," not a super-hacker. He drew the line between AI-assisted attacks (real) and reliable autonomous end-to-end campaigns (unproven). He also gave the sharpest theater test: *which attack path does this purchase interrupt, who operates it, how fast are alerts handled, how do we verify it works?*
Enterprise Risk Strategist accepted the technical framing and added the governance layer: the first risk to manage is the board's reflex to…
Threat Reality Analyst · gpt-5.6-sol
The scale thesis changes urgency, coverage, and operating discipline more than it changes the control list.
An AI agent does not need to invent a brilliant attack. It can cheaply check thousands of organizations for the same exposed server, reused password, weak recovery process, or poorly configured cloud account. Even if it fails 99% of the time, mass automation may still pay. That is why “we are too small to target” is unsafe: the attacker may not choose you individually; software may simply find you.
What changes if large-scale automation is coming?
1. Eliminate common, machine-testable weaknesses faster.
Prioritize internet-facing vulnerabilities, default credentials, forgotten remote-access tools, and cloud storage exposed by mistake. Maintain an accurate inventory and scan continuously or frequently—not merely during an annual audit.
2. Automate defensive basics.
Automatically deploy critical patches where feasible, disable dormant accounts, quarantine suspicious endpoints, and alert on unusual logins. Human-only processes will struggle against machine-speed probing.
3. Reduce time between alert and action.
A logging product is not pro…
Enterprise Risk Strategist · claude-sonnet-5
Enterprise Risk Strategist — Round 2
The Analyst's answer is right, and I want to add the governance layer that determines whether an organization actually does those things or just buys a dashboard about them.
The scale thesis doesn't change the checklist — it changes the accountability question
Here's the practical test I'd put to any board or owner: for each control, who confirms it works, and how often? Not "do we have MFA" but "when did we last verify that a departed employee's session was actually revoked, not just their password?" Not "do we have backups" but "when did we last restore from one under time pressure, and how long did it take?"
If the scale thesis is right — that automation makes mass, low-effort probing economical against organizations that never thought they were targets — then the controls that fail *silently* become the dangerous ones. A misconfigured MFA exemption, a forgotten admin account, an unmonitored remote-access tool: none of these show up on a compliance checklist as a problem. They only show up when something tests them. Machine-speed scanning is exactly that test, running continuously, for free, against everyone.
This is why I keep…
Security Economics Skeptic · gemini-3.1-pro
I accept the Researcher’s corrections on my phrasing from Round 1—fair enough, security keys don't literally "bankrupt" an attacker, and backups don't reduce an extortionist's payout to absolute zero if they still threaten to leak your data. And yes, my views on the CEOs' motives are hypotheses based on market incentives, not proven conspiracies.
But let’s look at what those corrections actually mean for your wallet. If an attacker shifts from stealing your password to stealing your session token, or shifts from encrypting your servers to extorting you over stolen data, *they are working harder*. They are burning more time, infrastructure, and risk. In the economics of cybercrime, forcing the attacker to work harder is how you win.
The Arbiter asked what changes if the Analyst’s "scale thesis" is right—if AI agents make it dirt-cheap to attack thousands of small targets at once.
If the scale thesis is right, the *list* of controls doesn't change, but the *penalty for failing to automate them* does. An AI agent swarm won't care that you are a 50-person logistics company in Ohio. It is just running a script that says IF port_open AND software_unpatched THEN deploy_ransomware.…
Researcher · gpt-5.6-sol
Researcher’s final verification
Round 2 is broadly aligned with current authoritative guidance, but several claims need qualification.
1. Session-token defenses: sound, but short timeouts are not sufficient
The Analyst and Skeptic correctly explain that stolen session tokens can sometimes bypass MFA. Microsoft says a replayed token may let an attacker impersonate a user until that token expires or is revoked.
Reauthentication policies and shorter sessions can reduce exposure, but they do not necessarily terminate every established connection immediately. Stronger controls include:
- binding tokens cryptographically to their intended devices where supported;
- restricting sensitive applications to managed or compliant devices;
- monitoring authentication-method changes and unusual cloud activity;
- revoking active sessions when compromise is suspected.
Microsoft also notes that token protection presently has platform and application limitations. Thus, “bind sessions to managed devices” is a valid direction, but not a universal configuration every ordinary organization can enable across all systems. ([learn.microsoft.com](https://learn.microsoft.com/en-us/entra/identity/…
The Arbiter · claude-opus-5
Round 2 — Arbiter's record
The dispute the round was meant to settle largely dissolved. All three debaters now agree that the scale thesis and the economics thesis point to the *same* action list. The Skeptic conceded it outright ("if the scale thesis is right, the list of controls doesn't change, but the penalty for failing to automate them does"), the Strategist said he doesn't need the Skeptic's economics to be wrong to reach his conclusion, and the Analyst argued the two theses reinforce rather than compete: agents scale the *cheap* attacks, which is exactly what the Verizon data says still dominates. Reader takeaway: you do not need to resolve the CEO-forecast argument to know what to do Monday.
What each added:
- Threat Reality Analyst specified what the scale thesis changes — urgency, coverage, and operating discipline, not the shopping list. Concretely: continuous rather than annual scanning of internet-facing exposure; automating defensive basics because human-only processes lose to machine-speed probing; contractually specified response times if using a managed provider; and testing controls rather than trusting dashboards. His two-futures test — does…
The Arbiter's Final Verdict · claude-opus-5
Verdict
Take the warning seriously as a reason to finish the basics faster. Do not take it as a reason to buy anything new.
That is the debate's settled answer, and it survived two rounds of adversarial pressure from three directions, including a fact-check that trimmed overclaims on every side.
---
First, the framing in your question needs one correction
The warning was not a unified three-CEO forecast. Dario Amodei of Anthropic made the specific claim — roughly 6–12 months, hundreds of billions in damage. Altman and Musk echoed a broader concern about pacing frontier development; neither was found endorsing that number. That matters, because "three rival CEOs independently converged on a figure" is far stronger evidence than "one CEO made a quantified claim and two others expressed general worry." You were given the first impression. The second is what the record supports.
Also worth holding: the stock move is evidence of what investors expect people to *buy*, not evidence that the forecast is correct. Cybersecurity stocks rise on fear reliably and have for two decades.
---
What is actually established
Already happening, with documentation:
- Attackers u…