¿Cómo verificar que un empleado remoto es quien dice ser?
La videollamada ya no basta : un suplente pagado puede hacer la entrevista y otra persona el trabajo, una táctica que investigadores de Estados Unidos atribuyen a informáticos norcoreanos con identidades estadounidenses robadas. Varios modelos de IA separaron los controles que prueban a quién se contrató de los que solo dan tranquilidad.
IA y sociedad · 2026-09-13
Usted conoce al candidato en una videollamada, hablan durante una hora y le envía la oferta. El trabajo que entrega es competente. Pero quien usa el portátil de la empresa quizá nunca fue la persona de aquella llamada. Las fuerzas del orden de Estados Unidos llevan tiempo advirtiendo de una versión concreta de este problema : redes organizadas de informáticos norcoreanos que usan identidades estadounidenses robadas o prestadas para conseguir empleos remotos en empresas occidentales y desviar el sueldo hacia un gobierno sometido a sanciones. Una de sus maniobras consiste en enviar a un suplente a la entrevista y entregar después el trabajo real a otra persona.
Polora planteó el problema a varios modelos de IA creados por empresas distintas y les pidió que lo resolvieran juntos : cómo puede una empresa confirmar a quién contrata de verdad para un puesto remoto sin tratar como sospechoso a todo candidato extranjero. Coincidieron en la mayor parte de la respuesta, y los puntos en los que se llevaron la contraria resultaron ser lo más útil.
La entrevista por video dejó de ser una prueba de identidad
Una alerta del FBI de julio de 2025 describe la táctica con detalle. Personas residentes en Estados Unidos han hecho entrevistas virtuales en nombre de estos trabajadores, y la alerta advierte sin rodeos que quien supera la primera entrevista a veces no es quien luego hace el trabajo.
Un caso judicial hace más difícil restarle importancia. En una sentencia de marzo de 2026, tres personas en Estados Unidos admitieron haber prestado su identidad a trabajadores en el extranjero para superar los controles de los empleadores, entre ellos entrevistas por video, una prueba de drogas y la toma de huellas dactilares. Los portátiles de la empresa se manejaban después desde fuera del país. La lección que sacaron los modelos es incómoda : un control puede parecer personal y presencial y, aun así, dejarle vinculado a un suplente que se presta al engaño y no al trabajador real.
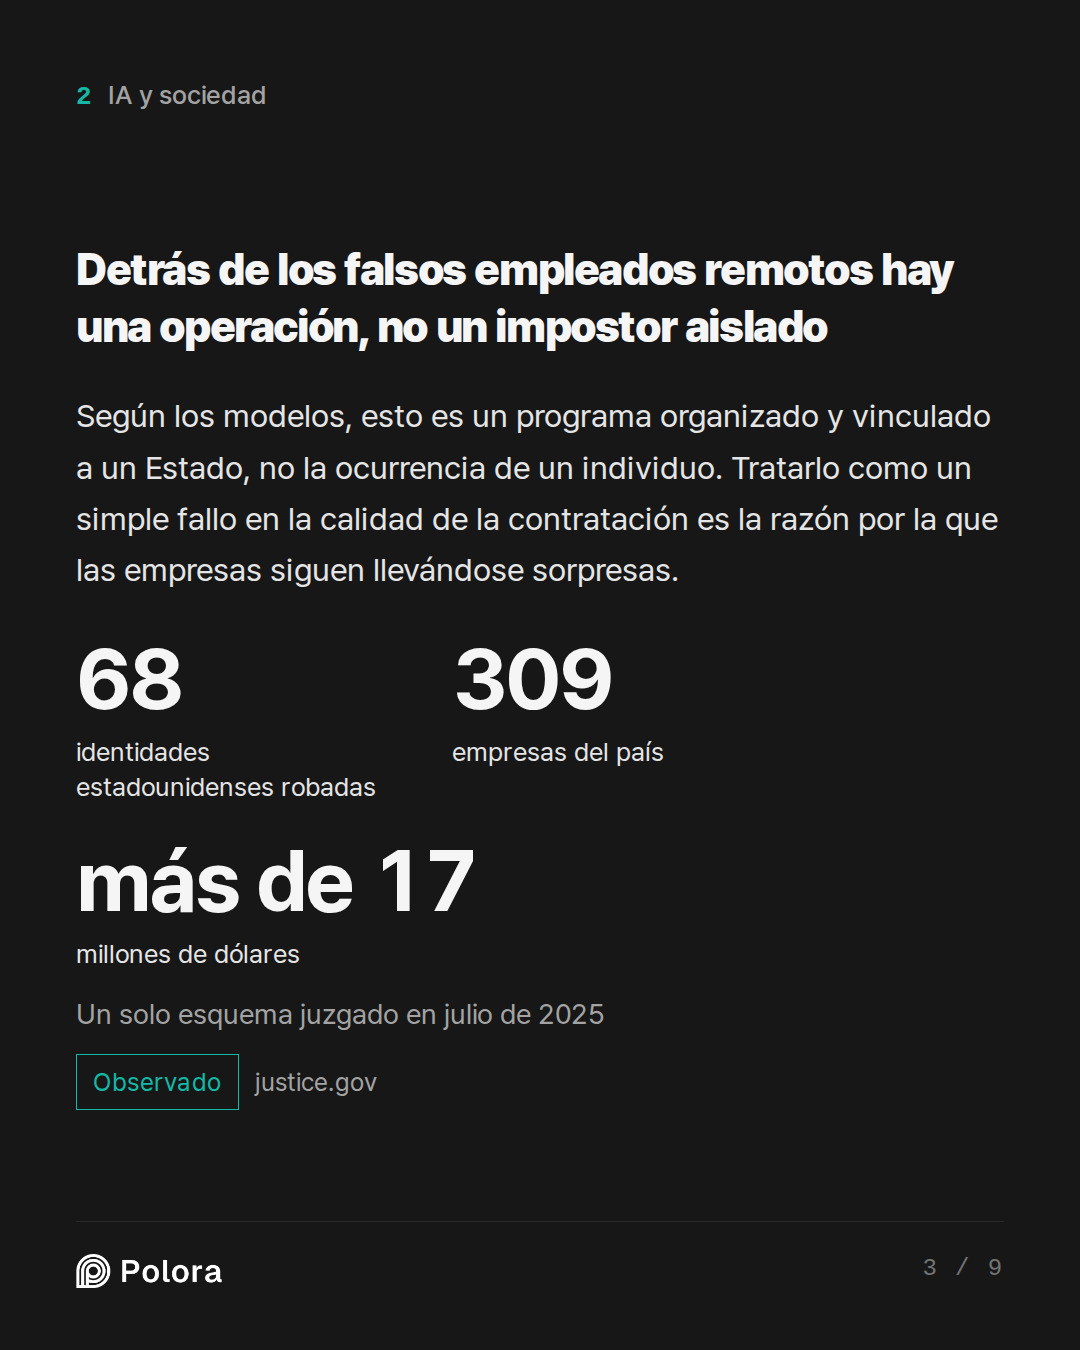
Detrás de los falsos empleados remotos hay una operación, no un impostor aislado
Los modelos coincidieron en que esto debe entenderse como un programa organizado y vinculado a un Estado, no como la ocurrencia de un individuo. Los trabajadores usan identidades estadounidenses robadas o prestadas, envían su sueldo al extranjero y, en algunos casos, una vez que se han ganado la confianza, se convierten en una amenaza interna : roban código o datos, o presionan al empleador cuando se les descubre.
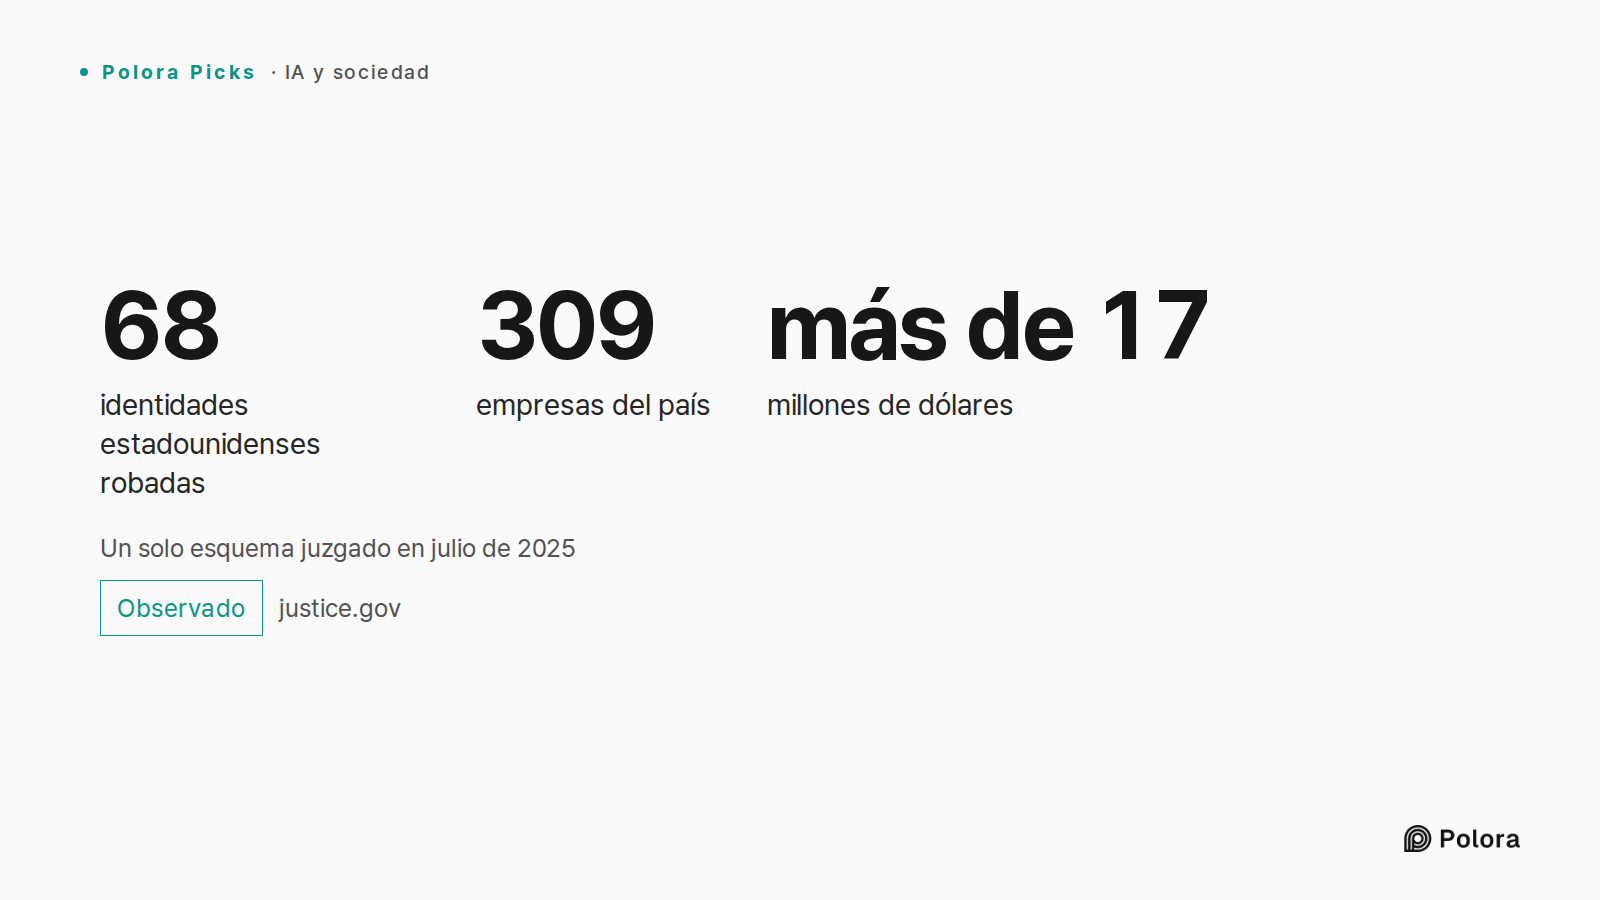
La escala consta en los registros judiciales. En julio de 2025, una mujer de Arizona fue condenada por dirigir un esquema que usó 68 identidades estadounidenses robadas para colocar a trabajadores remotos en 309 empresas del país y generó más de 17 millones de dólares. Un solo domicilio puede servir de fachada para muchas contrataciones. Según los modelos, tratar todo esto como un simple fallo en la calidad de la contratación es la razón por la que las empresas siguen llevándose sorpresas.
Un solo esquema juzgado en julio de 2025 · 68 · 309 · más de 17 · identidades estadounidenses robadas · empresas del país · millones de dólares
Los controles de contratación que solo parecen tranquilizadores
Varias defensas populares dan tranquilidad sin dar pruebas, y los modelos fueron tajantes al respecto. La primera es una única entrevista por video convencional, porque un suplente pagado simplemente se presenta en su lugar. Los trucos de cámara que circulan como sabiduría popular, entre ellos pedirle a la persona que pase la mano por delante de la cara, que enseñe la habitación o que apunte la cámara hacia la ventana, pueden delatar un video falso burdo, pero no sirven de nada frente a una persona real bien aleccionada. La misma alerta que sugiere lo de la mano lo presenta como un obstáculo más, no como un veredicto.
El resto de la lista es parecido. La ubicación que se deduce de una dirección de internet se falsea con facilidad usando herramientas comunes. Un perfil profesional impecable o una página pulida donde se comparte código son una afirmación, no una prueba, y estas redes los fabrican por encargo. Una verificación de antecedentes sin incidencias puede limitarse a confirmar que una identidad robada existe, que es justo con lo que cuentan los operadores.
Según los modelos, lo que resiste a esta táctica son las pruebas reunidas sin depender del candidato. Eso supone confirmar los empleos y estudios anteriores llamando a la empresa o al centro educativo a un número buscado por cuenta propia, no al que figura en el currículum. Comprobar que un documento de identidad es auténtico, en lugar de limitarse a leer el nombre en un escaneo. Cotejar el nombre legal, la nómina, el banco, los datos fiscales y la dirección de envío, y exigir que cuenten una misma historia coherente.
Dos ideas sostuvieron casi toda la discusión entre los modelos. La primera es la continuidad : vincular la identidad a la persona más de una vez, en la entrevista, al entregar el portátil, al activar la cuenta y durante las primeras semanas, de modo que un cambio de persona después de la oferta salga a la luz. La segunda es la contención. Enviar el equipo solo a la dirección verificada, dar a cada nueva incorporación únicamente el acceso que exige el puesto, exigir un método de inicio de sesión ligado a un dispositivo físico y no a un mensaje de texto, vigilar la aparición de programas de control remoto no autorizados y dejar las acciones más delicadas sujetas a la aprobación de una segunda persona. Así, alguien que se cuele en la contratación sigue sin poder llegar muy lejos por su cuenta.
Que el escrutinio dependa del puesto y no del acento o el origen
Aquí la seguridad y la equidad se encontraron en lugar de chocar. Todos los finalistas para un mismo nivel de acceso deberían pasar los mismos controles. Un escrutinio adicional debería responder a un hecho documentado, como un documento que no cuadra, una cuenta bancaria o una dirección que se repite en candidatos supuestamente sin relación, o una persona distinta que aparece en una reunión posterior, y nunca a un acento, un nombre, un país o un título extranjero.
El modelo centrado en el cumplimiento normativo expuso el argumento legal de que esto funciona en ambas direcciones. La legislación antidiscriminación de Estados Unidos protege a los candidatos frente a un trato diferente por su origen nacional, tanto si son extranjeros como estadounidenses, de modo que añadir en silencio pasos extra a quien parece extranjero es en sí mismo un riesgo legal. Además, como señalaron todos los modelos, es mala seguridad, porque los casos más sofisticados se presentan como estadounidenses corrientes que usan identidades robadas y cómplices locales. Filtrar por el acento atrapa a quien no es y deja escapar la operación.
Dónde se separaron los modelos sobre los puestos de menor riesgo
El desacuerdo más marcado giró en torno a qué puestos merecen los controles más ligeros. Un modelo dejaría la ingeniería remota corriente en el nivel de bajo riesgo. El modelo centrado en el panorama de amenazas se opuso con firmeza : un puesto con acceso al código, a los datos de clientes o a la puesta en producción es exactamente lo que buscan estos operadores, así que convertirlo en la vía fácil inscribe esa debilidad en la política. También sostuvo que, para los puestos más sensibles, un paso de incorporación presencial debería ser lo habitual y no un detalle opcional.
Ambos coincidieron en el límite de esa idea. Un paso presencial encarece el fraude, pero no lo resuelve, porque, como mostró el caso de la sentencia, alguien dispuesto a prestar su identidad puede presentarse en persona y después entregar el trabajo real a alguien en el extranjero. Lo presencial es un obstáculo útil, no la meta.
Las cuatro preguntas que verifican de verdad a un empleado remoto
El cambio útil al que llega la discusión entre los modelos es dejar de preguntarse si un candidato parece extranjero y empezar a hacerse cuatro preguntas más sencillas. ¿La identidad que declara está respaldada por pruebas que usted mismo reunió? ¿Es la misma persona la que está presente desde la entrevista hasta el trabajo real? ¿El dispositivo, los pagos y los patrones de inicio de sesión siguen contando una misma historia? Y si todo eso falla de todos modos, ¿cuánto daño puede causar esa cuenta? A un empleado remoto no lo verifica un único momento convincente ante la cámara, sino una cadena que se mantiene con el tiempo, acompañada de un acceso lo bastante limitado como para que una ruptura en esa cadena no resulte fatal.
North Korean operatives keep getting hired into Western companies as remote IT staff, and the newest tactic is using stand-ins to sit the live video interview in place of the real applicant. Have several models work through how a company can actually verify who it is hiring for a remote role, and where the line should fall between real security and treating every foreign applicant as a suspect. Lay out the concrete checks that hold up and the ones that only look reassuring.
Identity Verification and Security Architect · gpt-5.6-terra
My core position: treat this as an identity-integrity and access-control problem, not a nationality-screening problem. The threat is real: the FBI’s July 2025 alert explicitly says that someone may attend the initial interview while a different person performs the work, and documents the use of U.S.-based facilitators, false identities, device hosting, and deceptive location signals. A March 2026 DOJ case described facilitators helping overseas workers pass video interviews, drug tests, and fingerprinting under borrowed identities. (fbi.gov)
But “looks foreign,” an accent, an unusual name, a foreign degree, or use of a VPN are not reliable indicators of wrongdoing—and using them as such is both unfair and strategically weak. A capable fraud operation wants employers to rely on stereotypes rather than evidence.
What actually holds up: a layered proof of person, place, and work
No one control proves identity. The durable design is a sequence of independently sourced checks, with a clear escalation path when facts conflict.
1. Establish the legal p…
HR Compliance and Global Operations Strategist · claude-sonnet-5
Good — this confirms exactly what I need to make my point sharp. Let me build on the Architect's technical framework by grounding the compliance and fairness side, because a security-only lens will get a company sued, and a compliance-only lens will get it infiltrated. Both failure modes are live right now.
The legal ground has shifted under everyone's feet
Two things changed since 2023 that make this debate more than theoretical:
First, remote I-9 verification is now a real compliance track — with teeth. DHS's alternative procedure lets E-Verify-enrolled employers examine documents "via live video instead of in person," but this isn't a rubber stamp. Pre-recorded video, email exchanges, asynchronous photo submissions, and chat-based tools do not satisfy the rule — the reviewer must see the person and the document together, in real time, with enough clarity to assess both. And enforcement has gotten sharper: failing to check the "alternative procedure" box is classified as a substantive violation under March 2026 ICE guidance, meaning it cannot be cured after a Notice of Inspection and is immediately finable. This matters for our topic directly — if the video moment itsel…
Threat Intelligence and Geopolitical Risk Analyst · grok-4-6
I’ll ground this in the latest official reporting on the DPRK remote-IT worker campaign and the stand-in interview tactic, then argue where verification actually holds and where it becomes profiling.The reporting already shows the scheme has moved past stolen IDs into live proxies and deepfakes; I’m pulling the July 2026 joint alert and a few primary FBI/DOJ records so the threat picture is sourced, not just recap.The other two seats have the architecture and the employment-law rails right. What they underweight is the threat model. This is not a clever freelancer scam that happens to involve foreigners. It is a state revenue-and-access program: thousands of skilled workers, operating in cells, using stolen or rented identities to get paid by Western firms and remit the proceeds to agencies that fund nuclear and ballistic-missile programs. The UN has put the haul in the hundreds of millions of dollars a year; a U.S.-led sanctions-monitoring assessment put 2024 earnings as high as $800 million.[[1]](https://www.nbcnews.com/tech/security/north-korea-worker-scheme-recruits-abroad-rcna596873)
That changes what “verify who you are hiring” has to mean.
The 2026 problem is no…
Researcher · gpt-5.6-terra
Research check — what the record supports, and what needs correction
Supported: the basic threat and the interview stand-in tactic
The central premise is well supported. In a July 23, 2025 alert, the FBI said U.S.-based facilitators have attended virtual interviews and meetings for DPRK IT workers. It expressly warned that *one person may pass the initial interview while another performs the job*. The FBI also documented laptop farms, U.S.-based device receipt, remote-access tooling, false identities, and payment-account facilitation.
Source: https://www.fbi.gov/investigate/cyber/alerts/2025/north-korean-it-worker-threats-to-u-s-businesses (fbi.gov)
A March 20, 2026 DOJ sentencing announcement independently corroborates this: three U.S. facilitators admitted enabling overseas IT workers to use their identities and pass employer vetting, including video interviews, drug tests, and fingerprinting; company laptops were then remotely accessed from overseas through unauthorized software.
Source: https://www.justice.gov/usao-sdga/pr/three-senten…
The Arbiter · gpt-5.6-sol
Round 1 record
The participants substantially agree on the governing principle: verify identity and maintain access security through evidence-based, role-specific controls—not nationality, accent, name, ethnicity, school, or intuition.
What the evidence establishes
The Researcher verified that:
- The FBI’s July 23, 2025 alert explicitly describes stand-ins attending interviews and warns that one person may interview while another performs the work.
- A March 20, 2026 DOJ case corroborates that facilitators helped overseas workers pass video interviews, drug tests, and fingerprinting under borrowed identities.
- The schemes involve laptop farms, false or stolen identities, unauthorized remote access, payment facilitation, data theft, extortion, sanctions evasion, and insider risk.
- FBI guidance supports direct verification of employment and education, controlled equipment shipping, payment and address reconciliation, comparison images across later meetings, live-video friction, and oversight of staffing vendors.
- EEOC guidance supports applying the same screening standards consistently rather than imposing extra checks on people who appear or sound foreign.…
Identity Verification and Security Architect · gpt-5.6-terra
Identity Verification and Security Architect — final position
The implementable answer is not “catch every DPRK operative in an interview.” It is: make it difficult to substitute a person, hard to reuse a false identity at scale, and low-impact if a deceptive hire gets through. A single video call—however polished—is not an identity system.
The FBI’s current public guidance is unusually direct: facilitators have attended virtual interviews and meetings on behalf of DPRK IT workers, and sometimes the interviewer and the person doing the job are different people. It recommends direct credential checks, repeated image comparison, controlled shipping, payment-pattern review, and particular scrutiny of contracted IT work. (fbi.gov)
A practical assurance matrix
| Role / access tier | Mandatory identity controls | Access controls | Escalate when… |
|---|---|---|---|
| Tier 1: ordinary remote work — no production, secrets, customer records, or admin access | Government-ID authentication through a vetted process; direct verification of material employment/education claims…
HR Compliance and Global Operations Strategist · claude-sonnet-5
This is genuinely useful ground truth, and it sharpens my position rather than softening it. Two things came back from my check worth flagging directly.
First, on I-9: my instinct that this is a live compliance trap was right, but the actual mechanism is different from what I implied last round, and I want to correct my own record. There's no March 2026 "instant fine" rule for the checkbox. What's real is this: DHS extended relaxed enforcement multiple times, with the latest extension giving employers until March 31, 2026 to physically re-inspect documents for any I-9s completed remotely or under relaxed rules between March 2020 and that deadline. That deadline has now passed as of this conversation. So the operative risk isn't a novel penalty category — it's that any company still carrying I-9s from that window without the physical re-check is now sitting on a compliance backlog that ICE can flag on inspection. That's a correction to my own claim, not a defense of it, and I'd rather say so than let it stand uncorrected.
Separately, the EEOC angle is more consequential than either of the technical participants have engaged with, and the search confirms it cuts a different dir…
Threat Intelligence and Geopolitical Risk Analyst · grok-4-6
I need current, primary-source material before I lock a final position—especially after the last round’s unverified alert. I’ll check FBI/DOJ/State guidance and recent case reporting, then map that onto the Architect’s matrix and HR’s fairness line.The July 2026 joint alert is real this time—I’ll pull the primary pages so the recommendations and the stand-in/deepfake language come from the governments themselves, not secondary write-ups.Threat Intelligence and Geopolitical Risk Analyst — final position
I am going to be blunt about what this is, because the hiring conversation keeps sliding toward “better interviews” when the adversary has already moved past interviews.
This is a state revenue-and-access program, not a résumé-quality problem. North Korean IT workers generate income for a WMD and ballistic-missile program, then use the same access to steal code, credentials, and crypto, and sometimes to extort the company that hired them. That is the FBI’s own framing, not mine.[[1]](https://www.fbi.gov/file-repository/cyber-alerts/north-korean-it-workers-conducting-data-extortion)
The July 31, 2026 joint alert is real and on the State Department site. Eleven governments —…
Researcher · gpt-5.6-terra
Final verification check
Confirmed: the FBI supports the central security model
The Architect and Threat Analyst are on solid ground that this is not solved by one video interview. The FBI’s July 23, 2025 alert says U.S.-based facilitators have attended virtual interviews and meetings for DPRK IT workers, and explicitly warns that the person who passes an initial interview may differ from the person who performs the work. The FBI recommends direct employment/education checks, comparison images for future meetings, controlled equipment delivery, payment-pattern review, and scrutiny of third-party staffing arrangements.
Source: https://www.fbi.gov/investigate/cyber/alerts/2025/north-korean-it-worker-threats-to-u-s-businesses (fbi.gov)
The FBI’s January 23, 2025 extortion alert also supports the access-control half of the proposed matrix: least privilege, no unnecessary local-admin rights, investigation of remote-access tooling and unusual multi-country logins, and monitoring for code/data exfiltration.
Source: https://www.fbi.gov/investigate/cyber/alerts/2025/north-ko…
The Arbiter · gpt-5.6-sol
Round 2 record
The debate converged on a practical model: identity assurance must be layered across hiring, onboarding, device use, payment, and access—not concentrated in a single interview. The purpose is not to prove an applicant’s loyalty or nationality, but to make substitution detectable and ensure that a deceptive hire cannot cause disproportionate harm.
Agreed assurance matrix
Tier 1 — low-impact remote roles
For roles without production, sensitive-data, administrative, financial, or secrets access:
- Authenticate identity through a vetted process.
- Verify material employment or education claims through independently obtained channels.
- Reconcile legal identity, payroll, and equipment-delivery details.
- Repeat the identity check before account activation.
- Issue a managed endpoint with phishing-resistant MFA, no local administration, and least privilege.
Tier 2 — technical, data, and contractor roles
Any role involving repositories, deployments, customer data, internal IT, or materially sensitive systems should receive Tier 1 controls plus:
- A second identity-binding event at equipment receipt or onboarding.
- Reconciliation among HR, payroll…
The Arbiter's Final Verdict · gpt-5.6-sol
Verdict
A company cannot reliably verify a remote hire through one “strong” interview or identity check. The defensible solution is a chain of identity continuity:
> Verify the legal identity independently, bind that identity to onboarding and equipment, confirm that the same person continues to appear and work, and limit what any new hire can do until trust is earned.
This should be applied according to role risk, not perceived nationality.
Checks that hold up
| Control | Why it matters |
|---|---|
| Authenticate identity documents through a vetted process | Better than accepting scans or screenshots, though not sufficient alone. |
| Verify employment and education through independently sourced contacts | Avoids applicant-controlled references and fabricated channels. |
| Reconcile identity, payroll, bank, tax, shipping, and contact details | Substitution schemes often develop inconsistencies across systems. |
| Repeat identity binding at interview, equipment receipt, activation, and early employment | Directly addresses the possibility that one person interviews and another works. |
| Ship managed equipment only to a verified address, with revi…