En septembre 2026, les dirigeants de plusieurs des entreprises d'IA les plus connues ont fait la une en avertissant que, d'ici environ un an, des agents IA pourraient alimenter des cyberattaques assez vastes pour causer des centaines de milliards de dollars de dégâts. Les actions des sociétés de cybersécurité ont grimpé la même semaine, dans l'attente que des entreprises inquiètes dépensent davantage pour se défendre.
Si vous dirigez une organisation ordinaire, ou y travaillez, plutôt qu'un géant de la technologie, la réponse honnête est plus calme que le titre. Prenez l'avertissement au sérieux, mais comme une raison de boucler plus vite les bases de la sécurité, non comme une raison d'acheter quelque chose de nouveau. Pour distinguer ce qui est déjà réel de ce qui reste une supposition, Polora a posé la même question à plusieurs modèles d'IA conçus par des entreprises différentes et les a fait débattre, l'un des modèles vérifiant chaque affirmation face à des sources publiques.
Au cœur de l'avertissement se trouve l'agent IA : un logiciel à qui l'on confie un objectif et qu'on laisse ensuite accomplir de nombreuses étapes seul, en cherchant, en écrivant du code, en envoyant des messages et en réagissant lorsqu'il rencontre un obstacle, sans qu'une personne approuve chaque geste. Le souci n'est pas qu'il s'agisse de sorcellerie. C'est qu'il rend les attaques ordinaires moins chères, plus rapides et plus faciles à mener contre de nombreuses cibles à la fois.
L'avertissement était une voix, pas un chœur
La première correction qu'a fait apparaître la relecture porte sur le cadrage lui-même. Le chiffre précis, environ six à douze mois et des centaines de milliards de dollars de dégâts, vient du directeur général d'Anthropic. Les dirigeants d'OpenAI et de xAI ont fait écho à une inquiétude plus générale sur le rythme du développement de l'IA, mais ni l'un ni l'autre n'a repris ce chiffre à son compte. Cela compte, car trois entreprises rivales aboutissant chacune de leur côté à la même estimation constitueraient une preuve bien plus solide qu'un seul dirigeant avançant une estimation chiffrée quand deux autres expriment une préoccupation générale. On a présenté au lecteur la première impression. L'enregistrement soutient la seconde.
Le mouvement boursier mérite la même prudence. Une hausse du cours des actions de cybersécurité montre ce que les investisseurs s'attendent à voir acheter par d'autres, non que la prévision est juste. Ces actions grimpent régulièrement sous l'effet de la peur depuis vingt ans. Et si les dirigeants de laboratoires d'IA ont bien une vue exceptionnellement claire des capacités émergentes, ils ont aussi des produits commerciaux à vendre et une réglementation à façonner ; leurs avertissements méritent donc l'attention plutôt qu'une adhésion automatique.
Ce qui se produit déjà
La partie qui n'est pas de la spéculation est plus avancée que du courrier indésirable mieux rédigé. Le rapport de renseignement sur les menaces publié par Anthropic en septembre 2026 décrit des attaquants qui se servent de son IA comme d'une véritable couche d'ingénierie : étudier les systèmes d'une cible, rechercher ses faiblesses, écrire des programmes malveillants, trier des fichiers volés ; dans un cas, un seul agent chef a même piloté plusieurs autres agents au sein d'un groupe coordonné. Une opération a exfiltré plus d'un téraoctet de données. Il s'agissait d'intrusions réelles, pilotées par des humains, non de démonstrations de laboratoire. La réserve à garder en tête est que l'entreprise rapporte un mésusage de son propre produit, si bien qu'une confirmation indépendante reste ténue.
Deux autres voies sont attestées par des preuves extérieures. Convaincre un service d'assistance de réinitialiser un mot de passe ou d'ajouter une nouvelle méthode de connexion, une simple arnaque déguisée en demande urgente, a été observé par les équipes d'intervention de Microsoft. Et Microsoft a décrit des intrusions réelles en cours depuis mai 2026 qui ont commencé par une ruse sur le thème de la connexion, puis sont passées à la fouille des comptes cloud d'une victime et au vol des jetons qui prouvent qu'une personne s'est déjà connectée. L'IA n'a pas besoin d'être un génie pour aggraver tout cela. Il lui suffit de rendre chaque tentative moins chère à répéter.
Ce qui reste une supposition
L'affirmation la plus forte reste non prouvée. Il n'existe encore aucune preuve publique d'un agent pleinement autonome qui choisirait ses propres cibles et mènerait jusqu'au bout une campagne vaste et discrète contre des réseaux variés et bien défendus, sans mains expertes pour le guider. Le chiffre des centaines de milliards et son compte à rebours d'un an restent eux aussi en suspens, et deux tours de débat ne les ont tranchés dans aucun sens.
Un constat va à l'encontre de l'alarme et mérite qu'on lui accorde du poids. Le rapport 2026 de Verizon sur les fuites de données a relevé la présence d'hameçonnage rédigé par IA dans les données, mais la part de l'hameçonnage comme porte d'entrée dans les organisations avait à peine bougé. Les identifiants volés et les systèmes exposés à Internet non corrigés restent les principales portes. Si une grande vague d'intrusions pilotées par IA était déjà en cours à l'échelle que suppose l'avertissement, c'est exactement là qu'elle se manifesterait d'abord, et jusqu'ici elle ne l'a pas fait.
Pourquoi « nous sommes trop petits pour compter » a cessé de fonctionner
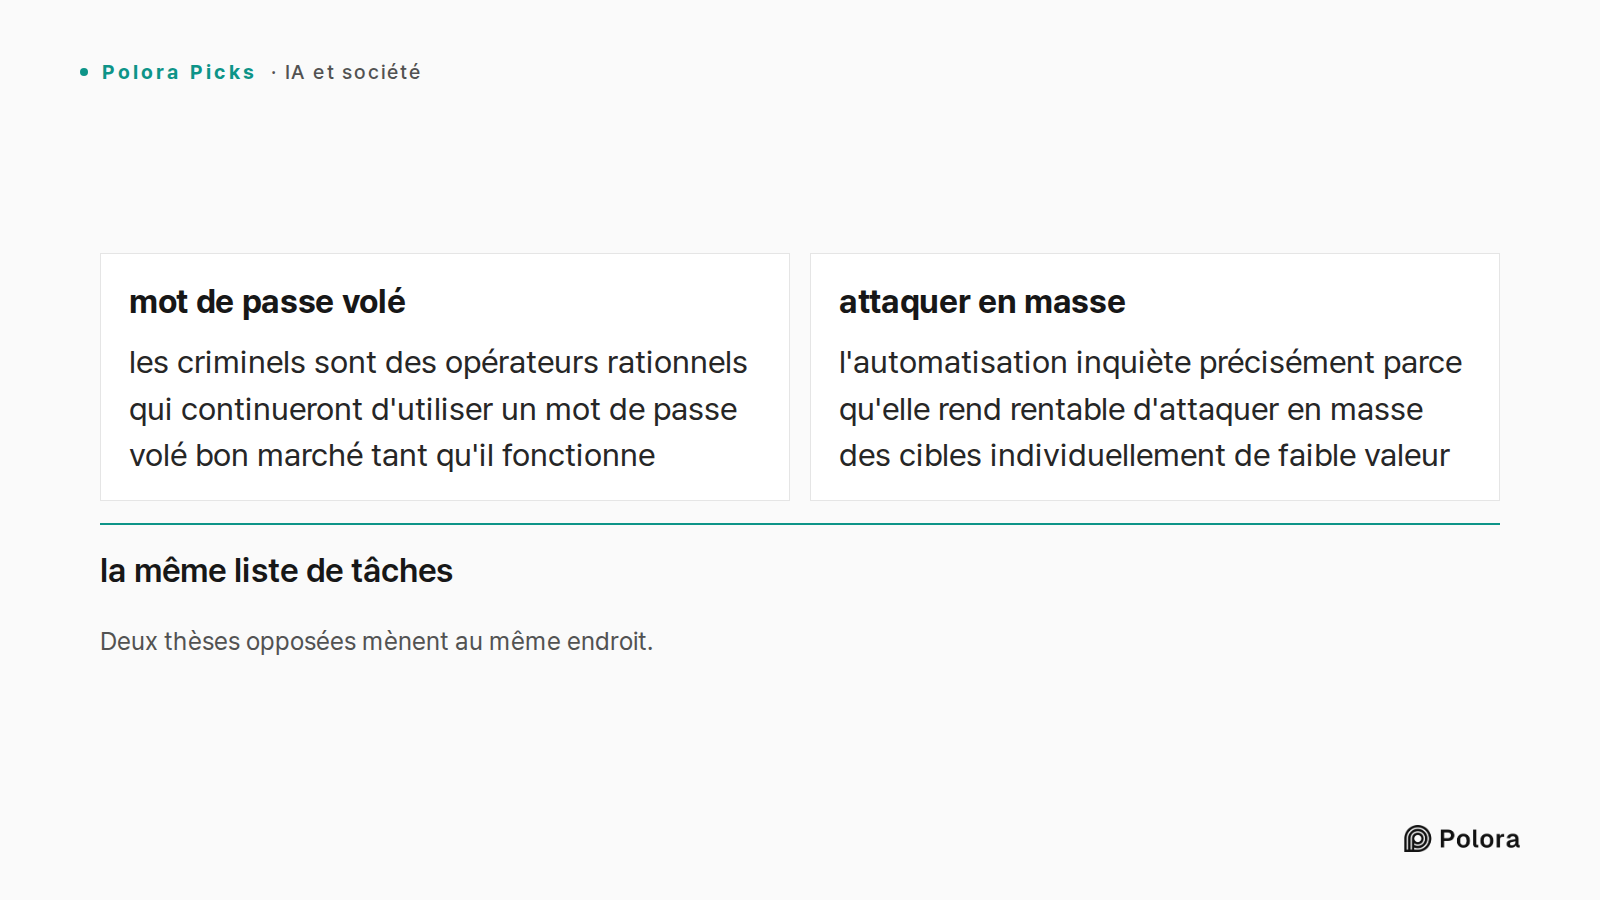
Le désaccord le plus vif du débat portait sur l'économie des attaquants. Un modèle a soutenu que les criminels sont des opérateurs rationnels qui continueront d'utiliser un mot de passe volé bon marché tant qu'il fonctionne, et ne paieront pas pour des agents coûteux et faillibles afin de pénétrer une entreprise de taille moyenne. Un autre a soutenu le danger inverse : l'automatisation inquiète précisément parce qu'elle rend rentable d'attaquer en masse des cibles individuellement de faible valeur. Un script se moque que vous soyez une entreprise de logistique de cinquante personnes. Il vérifie simplement, sur des milliers d'organisations, le même serveur exposé ou le même mot de passe réutilisé, et frappe là où il le peut.
Au deuxième tour, les trois modèles ont convenu que ces deux visions mènent à la même liste de tâches, ce qui est la chose la plus utile qu'ait produite le débat. Vous n'avez pas besoin de trancher si la prévision est juste pour savoir quoi faire lundi. Le mécanisme profond est plus discret qu'un super-pirate. Le contrôle qui échoue en silence, un compte administrateur oublié ou une exception d'accès accordée une fois et jamais retirée, n'apparaît jamais comme un problème sur une liste de conformité. Le balayage à vitesse machine par les attaquants est un test continu et gratuit de ces failles précises. Voilà comment l'IA augmente vraiment votre risque : elle met fin à l'obscurité comme défense.
Commencez par les endroits où fuient l'argent et l'identité
Une réponse proportionnée relève surtout d'opérations disciplinées, non d'une défense IA exotique. L'ordre ci-dessous compte, même si la mise en garde du stratège tient : menez d'abord votre propre scénario, car les pertes d'un petit cabinet comptable se concentrent dans les paiements frauduleux, tandis que celles d'un industriel se concentrent dans l'arrêt de production.
D'abord, l'authentification multifacteur résistante à l'hameçonnage, c'est-à-dire une clé de sécurité matérielle ou une clé d'accès (passkey) plutôt qu'un code envoyé par SMS. Un code reçu par SMS peut être volé en temps réel par une fausse page de connexion convaincante ; une clé, non, car elle vérifie pour vous l'identité du vrai site avant de répondre. Couvrez tout le monde, et les administrateurs avant tout. Cela relève fortement le coût pour l'attaquant, mais soyons honnêtes : cela ne met pas fin au vol d'identifiants ; les sessions volées, les ordinateurs portables infectés et la récupération de compte restent autant de voies ouvertes.
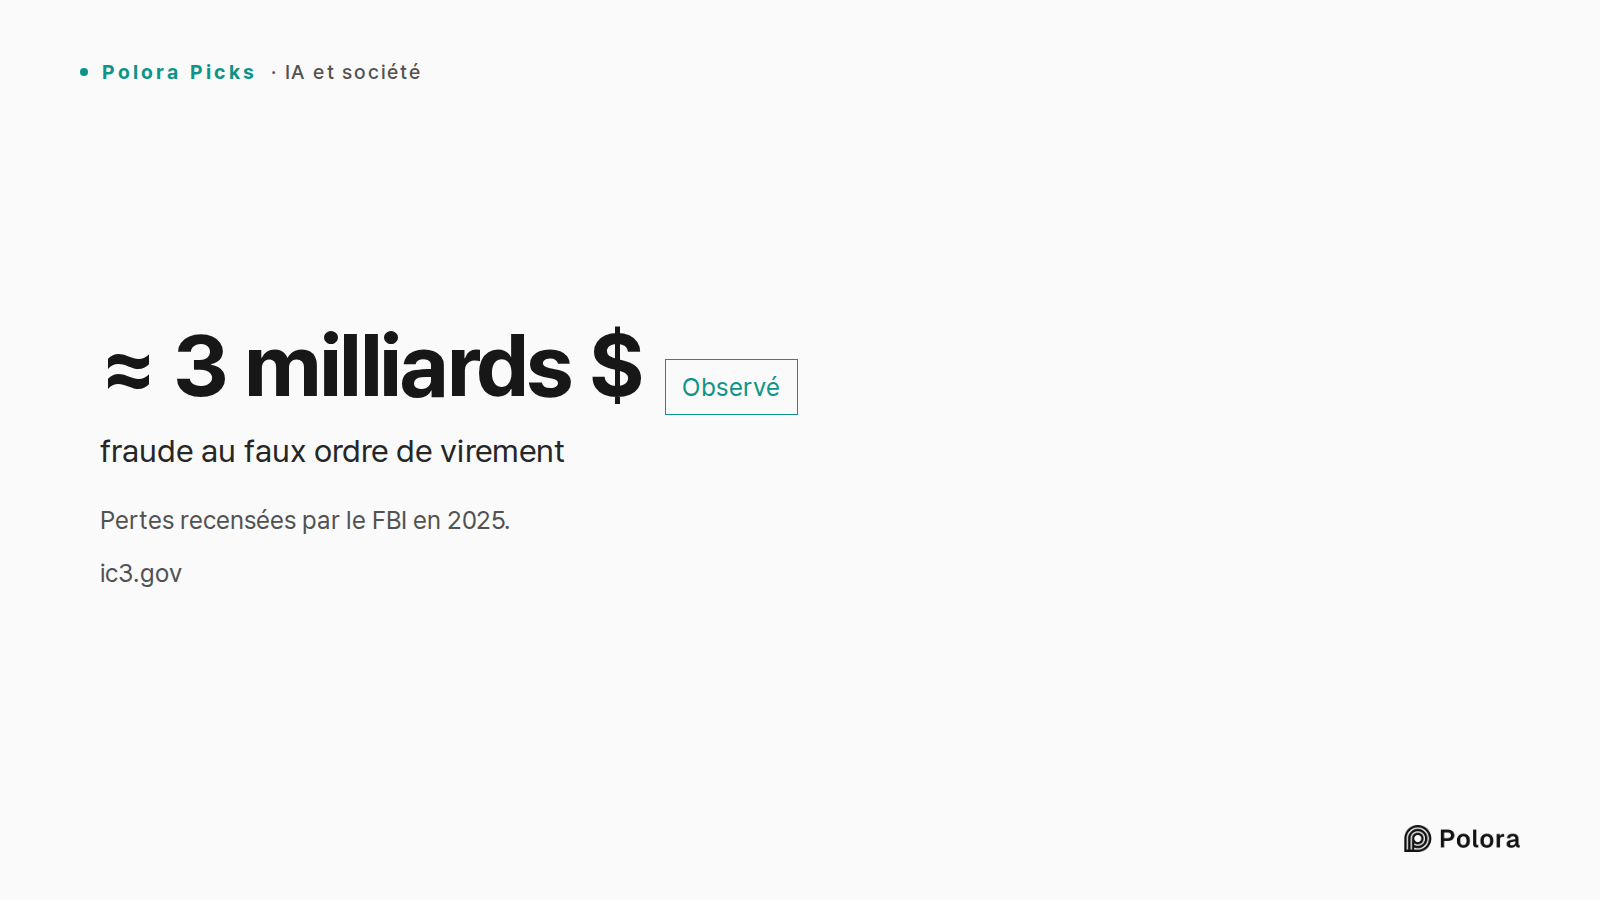
Ensuite, vérifiez les changements d'argent et de compte par un canal distinct. Tout changement de coordonnées bancaires ou tout paiement inhabituel se confirme par téléphone, sur un numéro que vous aviez déjà, jamais sur les coordonnées figurant dans le courriel lui-même. Le FBI a recensé environ trois milliards de dollars de pertes liées à la fraude au faux ordre de virement en 2025, l'arnaque qui consiste à pousser le personnel à détourner un paiement. Pour la plupart des organisations ordinaires, c'est la plus grande perte attendue, et le remède est une procédure, non un produit.
Enfin, renforcez la récupération de compte, là où un agent passe le mieux à l'échelle parce qu'il vise un humain fatigué derrière un service d'assistance. Exigez plusieurs vérifications indépendantes avant de réinitialiser la connexion de quiconque, et ne vous contentez pas d'un appel vidéo comme preuve, puisque les recommandations actuelles sur l'identité traitent la vidéo truquée (deepfake) comme une menace bien réelle. Donnez à un employé subalterne l'autorité écrite de refuser un appelant furieux se faisant passer pour le directeur général, soutenez publiquement cette autorité depuis le sommet, et répétez-la jusqu'à ce que le personnel tienne bon.
Puis fermez les portes silencieuses
Corrigez rapidement les systèmes exposés à Internet, et automatisez les mises à jour là où c'est sûr sur le plan opérationnel. Donnez la priorité aux failles connues pour être activement exploitées, plutôt que de courir après chaque signalement d'un scanner. La seule réserve est qu'un correctif plus rapide augmente aussi le risque de casser quelque chose : les équipements industriels, les systèmes médicaux et les vieux logiciels fragiles peuvent exiger des tests ou un déploiement par étapes plutôt qu'une mise à jour automatique, car une mauvaise mise à jour y devient sa propre panne.
Sachez ce que vous possédez. Tenez un inventaire de chaque système et compte exposé à Internet, et analysez-le en continu plutôt qu'une fois par an. La plupart des intrusions entrent par le service dont personne ne se souvenait qu'il tournait encore. Conservez des sauvegardes hors ligne ou impossibles à écraser avec de simples identifiants d'administrateur, et testez la restauration, pas seulement la sauvegarde, car une sauvegarde non testée est une croyance et non un contrôle. Rappelez-vous ce que les sauvegardes permettent de récupérer : du temps perdu, pas le secret, car l'extorsion moderne vole aussi les données et menace de les publier.
Enfin, conservez des journaux, surveillez les ordinateurs pour repérer les comportements suspects plutôt que seulement les fichiers déjà connus comme malveillants, sachez annuler une session de connexion active, et déclenchez une alerte quand la méthode de connexion de quelqu'un change soudainement. Chacun de ces points a besoin d'une personne nommée et d'un délai de réponse visé, car une alerte que personne ne lit avant lundi n'est pas une protection. Lier une session à un appareil géré précis aide ici, mais jusqu'où vous pouvez aller dépend de ce que permettent vos systèmes particuliers.
Le test à faire avant d'acheter quoi que ce soit
L'outil le plus clair qu'ait produit le débat est un filtre à opposer à tout achat proposé. Quelle voie d'attaque précise cela interrompt-il ? Qui l'exploitera au quotidien ? En combien de temps quelqu'un réagira-t-il à une alerte ? Comment prouverons-nous que cela fonctionne vraiment ? Et cela réduit-il nos pertes, que la prévision se réalise ou non ? Si ces questions n'ont pas de réponses concrètes, la dépense n'est probablement que du théâtre.
À cette aune, méfiez-vous d'un flux de renseignement propulsé par IA que personne n'est chargé de lire, d'une plateforme de détection rutilante que personne n'est affecté à surveiller, d'une formation de sensibilisation notée d'après qui l'a terminée plutôt que d'après qui clique encore sur le faux lien, d'un certificat de conformité acheté pour satisfaire le questionnaire d'un client, et surtout de tout ce qui se vend d'abord en pointant les gros titres de ce mois de septembre. Sur l'assurance, notez que les assureurs exigent couramment l'authentification multifacteur, la surveillance des postes, l'application des correctifs et des sauvegardes protégées ; leur formulaire de demande constitue donc une bonne liste de contrôle gratuite. Mais le raisonnement « mon assureur ne l'a pas demandé, donc tout va bien » est une supposition que les preuves n'autorisent pas.
Les agents déjà à l'intérieur de vos propres murs
Un angle est resté absent jusqu'à la fin du débat, et il vaut mieux qu'une note de bas de page. Chaque participant a traité votre organisation uniquement comme un défenseur. Personne n'a interrogé les agents IA que vous déployez vous-même. À quels systèmes peuvent-ils accéder ? Quels identifiants portent-ils ? Qui les a approuvés, et figurent-ils quelque part dans votre inventaire ?
C'est tout le modèle de menace retourné vers l'intérieur. Un agent non journalisé détenant une clé permanente vers vos systèmes présente la même forme de risque que celle décrite par l'avertissement, simplement sans attaquant extérieur qui y soit rattaché. Si le danger, c'est un logiciel doté d'un accès aux outils et de larges permissions, ce danger peut déjà se trouver à l'intérieur de votre réseau avec votre bénédiction. Inscrivez vos propres agents à l'inventaire ce trimestre, et placez cela haut dans les priorités.
La réponse proportionnée
Ramenez tout cela à une seule phrase et la voici : l'avertissement devrait changer l'ordre et l'urgence de vos dépenses de sécurité, non leur ampleur. Les modèles ont convergé, avec une grande confiance et à l'appui de recommandations officielles, sur le fait que la courte liste ci-dessus réduit vos pertes attendues, que la prévision se réalise tôt, tard ou jamais. Ce qui reste vraiment non tranché, c'est le chiffre du titre lui-même et son calendrier ; traitez donc comme excessif quiconque vend une certitude dans un sens ou dans l'autre, y compris un directeur général avec un produit à vendre et un régulateur à influencer, et y compris un sceptique doté d'un modèle économique bien propre.
Alors faites correctement les premières choses. Clés résistantes à l'hameçonnage, paiements vérifiés, service d'assistance renforcé, correction rapide de ce qui fait face à Internet. Puis soyez capable de démontrer que cela fonctionne plutôt que de l'affirmer, car la plupart des organisations qui croient avoir déjà fait tout cela ne l'ont pas fait. Voilà, et non un nouveau tableau de bord acheté dans la précipitation, à quoi ressemble une réponse proportionnée à cet avertissement.